Um token de acesso do Facebook é uma credencial opaca que diz à Graph API e à Marketing API da Meta qual app, pessoa, Página ou usuário do sistema está fazendo uma requisição e o que ele pode fazer. Ele é emitido depois que alguém concede a um app permissões como ads_read ou ads_management, e é enviado em toda chamada. Tokens de usuário duram de uma a duas horas, ou cerca de 60 dias depois de estendidos; tokens de usuário do sistema duram 60 dias ou nunca expiram. Escolher o tipo certo mantém suas ferramentas de anúncios conectadas.
Todo dashboard de relatórios, script da Marketing API e agente de IA que toca suas contas de anúncios roda sobre um token de acesso do Facebook. Quando o token é do tipo errado, tem as permissões erradas ou morre silenciosamente, a ferramenta para de funcionar, geralmente numa segunda-feira de manhã, quando o relatório do cliente está no prazo.
A Meta documenta tokens detalhadamente, mas as regras estão espalhadas por várias páginas para desenvolvedores escritas para quem está construindo Facebook Login em apps. Media buyers e líderes de operações de agência precisam de uma resposta mais direta: qual token minha ferramenta precisa, como consigo um, quanto tempo ele vai durar e por que parou de funcionar?
Este guia responde essas perguntas para o trabalho com anúncios. Ele cobre os tipos de token e qual ferramenta de anúncios usa cada um, como conectar agentes de IA e a linha de comando às suas contas de anúncios sem lidar com nenhum token, e, para quem está construindo sua própria integração, como conseguir um token no Graph API Explorer e como usuário do sistema, ler o Access Token Debugger e impedir que tokens expirem antes do tempo. Conectamos à Marketing API todos os dias para lançar anúncios em massa, então o conselho vem de quem opera isso na prática, confrontado com a documentação atual da Meta.
O que é um token de acesso do Facebook?
Um token de acesso do Facebook (também chamado de token de acesso da Meta ou token de acesso da Graph API) é uma string longa que identifica quem está chamando as APIs da Meta. A documentação de tokens de acesso da Meta o descreve como "an opaque string that identifies a user, app, or Facebook Page", que também registra quando ele expira e qual app o gerou.
Pense nele como um bilhete de permissão assinado, não como uma senha. Ele carrega três coisas:
- Uma identidade: uma pessoa, uma Página, um app ou um usuário do sistema.
- Um app emissor: o app de desenvolvedor da Meta para o qual o token foi criado.
- Escopos: as permissões que foram concedidas, como
ads_readpara relatórios ouads_managementpara criar e editar campanhas.
Um token por si só não garante acesso. Para uma requisição de anúncios funcionar, o token precisa ser válido, ter a permissão certa, vir de um app autorizado a usar essa permissão e pertencer a uma identidade que tenha sido atribuída à conta de anúncios. A maioria dos momentos "a API está quebrada" é um desses quatro pontos desalinhado.
Tokens são como toda ferramenta alcança o lado de anúncios da Graph API. Nosso guia sobre a Marketing API da Meta cobre a API em si: níveis de acesso, App Review, rate limits e versões.
Tipos de token de acesso do Facebook
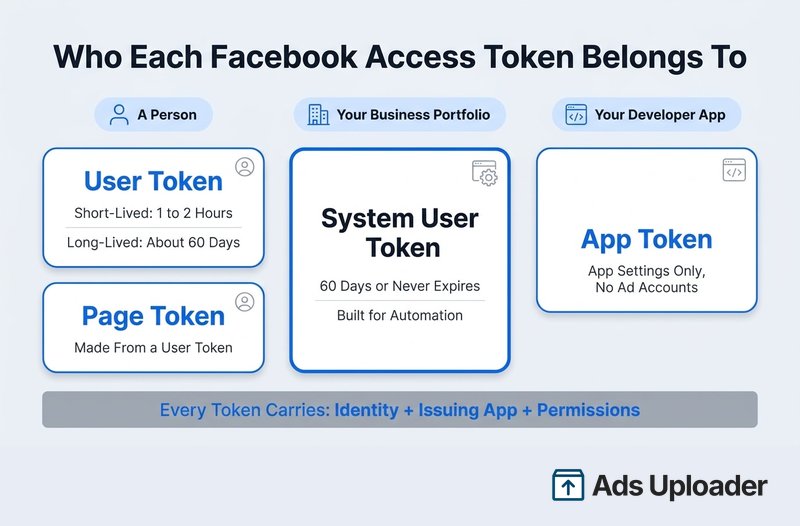
A Meta emite cinco tipos de token. Equipes de anúncios lidam majoritariamente com dois deles: tokens de usuário e tokens de usuário do sistema.
| Tipo de token | Como conseguir | Quanto tempo dura | Para que serve |
|---|---|---|---|
| Usuário (curta duração) | Facebook Login ou Graph API Explorer | Cerca de 1 a 2 horas | Testes, e troca por um token de longa duração |
| Usuário (longa duração) | Troca de um token de curta duração no servidor | Cerca de 60 dias | Ferramentas em que uma pessoa faz login |
| Página | Solicitado com um token de usuário que tem uma função na Página | Sem expiração definida quando gerado a partir de um token de usuário de longa duração | Agir como uma Página do Facebook |
| Usuário do sistema | Business Settings no seu portfólio de negócios | 60 dias ou nunca expira | Automação sem supervisão, scripts, trabalho servidor a servidor |
| App | Seu app ID mais o app secret, no servidor | Sem duração fixa | Configurações de app e inspeção de token, não acesso a conta de anúncios |
Existe também um token de cliente, que identifica um app dentro de software mobile ou desktop. A Meta diz que ele não é secreto, e não consegue alcançar uma conta de anúncios.
Qual token cada ferramenta de anúncios precisa
| Ferramenta ou tarefa | Token que ela usa |
|---|---|
| App web, CLI e MCP da Ads Uploader | Nenhum para lidar: conecte a Meta uma vez, depois faça login com sua conta Ads Uploader |
| Testar uma chamada no Graph API Explorer | Token de usuário de curta duração |
| Um conector de relatórios em que você faz login com o Facebook | Token de usuário do fluxo de login do conector |
| Script de relatório noturno ou sincronização de data warehouse | Token de usuário do sistema Employee com ads_read |
| Sua própria automação de campanhas | Token de usuário do sistema Employee com ads_management |
| Ads CLI da Meta | Token de usuário do sistema (Admin ou Employee) |
| Ads MCP da Meta | Login com Facebook Login for Business, ou o token de usuário ou de usuário do sistema Employee do seu próprio app |
O padrão é simples. Se uma pessoa faz login por um navegador, a ferramenta cuida da credencial para você. Se algo que você construiu roda em agenda ou num terminal sem ninguém presente, isso precisa de um token de usuário do sistema. E se a ferramenta mantém sua própria conexão aprovada com a Meta, como faz a Ads Uploader, não existe token da Meta do seu lado nenhum.
Conecte agentes de IA à Meta Ads sem lidar com tokens
A maioria dos media buyers que pesquisam tokens de acesso não quer um token. Eles querem que o Claude, o ChatGPT, o Cursor, o Codex ou um script leiam e lancem anúncios, e o token é o obstáculo. Tudo que vem depois neste guia (apps de desenvolvedor, usuários do sistema, o Debugger, rotação de 60 dias) é o trabalho que você assume quando constrói essa conexão por conta própria.
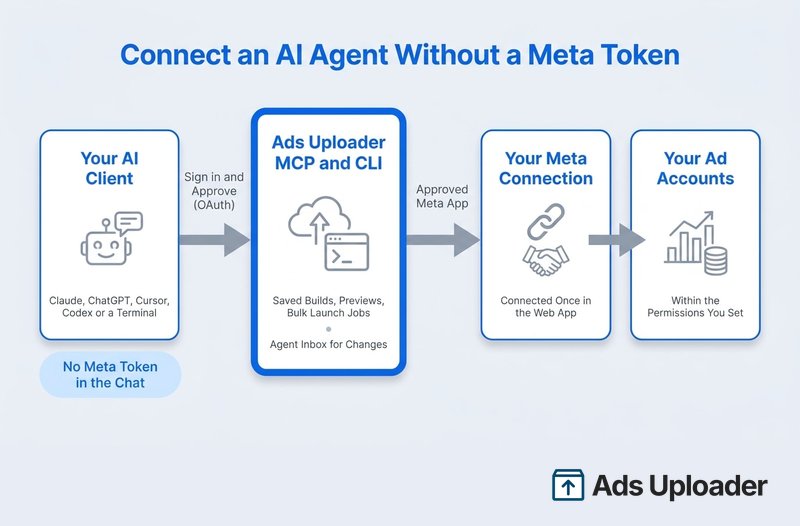
A Ads Uploader é um app aprovado pela Meta. Você conecta sua conta Meta ao app web uma vez, e a CLI e o servidor MCP usam essa mesma conexão, então não há app de desenvolvedor, usuário do sistema, App Review nem token da Meta para colar em lugar nenhum. Também não existe liberação por conta de anúncios: se uma conta de anúncios funciona no app web, seu agente consegue alcançá-la, dentro das permissões que você define.
Como conectar
- Apps de chat (Claude, ChatGPT, Cursor, Codex): adicione
https://adsuploader.com/api/mcpcomo um conector personalizado, finalize o login e a tela de consentimento da Ads Uploader no seu navegador, depois peça ao agente para listar suas contas de anúncios e confirmar que funciona. - Claude Code e outros agentes de código: execute
claude mcp add --transport http ads-uploader https://adsuploader.com/api/mcp, ou adicione a mesma URL como um servidor MCP remoto, e complete o login no navegador. - Linha de comando: instale com
npm install -g @adsuploader/cli, depois executeads login, que faz login pelo navegador. Um servidor MCP local (ads-mcp) usa esse mesmo login quando um agente precisa fazer upload de arquivos direto do seu disco.
O servidor hospedado faz seu login com OAuth. O token de acesso que ele emite dura uma hora, e em apps que suportam tokens de renovação ele se renova em segundo plano por até 30 dias. Esse token é uma credencial da Ads Uploader, restrita à sua conta, e ele nunca coloca um token de acesso da Meta no seu chat.
O que seu agente pode fazer depois de conectado
- Lançar em massa a partir de saved builds e presets, com pareamento de posicionamento 4:5 e 9:16, nomes de anúncio personalizados e proteção contra lançamento duplicado. O agente mostra uma prévia exata do que será criado antes, e o lançamento roda como um job nos servidores da Ads Uploader que ele pode acompanhar.
- Ler desempenho com breakdowns, comparações de período e métricas simples como compras, custo por lead e ROAS, verificar a saúde da campanha, e puxar insights de até 5 contas de anúncios em uma única chamada.
- Propor mudanças pelo Agent Inbox. Por padrão, as mudanças propostas pelo agente ficam esperando no seu Agent Inbox com os valores atuais e propostos lado a lado, e você aprova o que entra no ar. Todo lançamento e mudança fica registrado em History, mudanças reversíveis podem ser desfeitas, e as permissões por conta decidem o que os agentes podem fazer.
- Duplicar campanhas, conjuntos de anúncios e anúncios da mesma forma que o Ads Manager faz, ou duplicar pelo Post ID para manter as curtidas e comentários de um anúncio.
Como os builds são compartilhados, você pode montar a mídia no uploader web, passar a referência do build para um agente cuidar do texto ou das configurações do conjunto de anúncios, e abrir o link no seu navegador para checar tudo antes de qualquer anúncio ser criado.
A Ads Uploader custa $59/mês fixo com contas de anúncios ilimitadas. O acesso ao MCP está nos planos pagos e não faz parte do trial de 7 dias do app web.
Se você está construindo sua própria integração, o restante deste guia cobre como conseguir, verificar e proteger um token por conta própria.
Como conseguir um token de acesso do Facebook no Graph API Explorer
O Graph API Explorer é o jeito mais rápido de conseguir um token para testes. Você vai precisar de uma conta de desenvolvedor da Meta, um app da Meta com a Marketing API adicionada pelos seus use cases, e um perfil do Facebook com acesso à conta de anúncios.
- Abra o Graph API Explorer e escolha seu app no menu Meta App. Ele só lista apps em que você é admin, desenvolvedor ou tester.
- Em User or Page, escolha User Token.
- Em Permissions, adicione só o que você precisa:
ads_readpara relatórios,ads_managementse for criar ou editar algo, ebusiness_managementapenas se a ferramenta precisar listar ativos do negócio. - Clique em Generate Access Token e aprove o diálogo de login do Facebook.
- Teste com
me?fields=id,name, depoisme/adaccounts?fields=id,name,account_statuspara confirmar que as contas de anúncios esperadas aparecem.
Esse token dura uma ou duas horas. Para estendê-lo para cerca de 60 dias, troque-o por um token de longa duração. Desenvolvedores fazem isso com uma chamada do lado do servidor que inclui o app secret, e o Access Token Debugger historicamente ofereceu um botão Extend Access Token para tokens de usuário elegíveis. Mas você não consegue estender um token que já expirou. A regra da Meta é fazer login de novo e começar de um token de curta duração novinho.
Um token do Explorer é ótimo para checar se uma chamada funciona. É a credencial errada para produção. Ele pertence a uma pessoa, então a troca de senha, o logout ou a saída dela tira seu relatório do ar junto.
Receio de conectar a IA direto à Meta?
O Ads Uploader é adorado por media buyers avançados e agências, que confiam nele para lançar centenas de milhares de anúncios da Meta todos os meses.
Ver o MCP para Meta AdsNão precisa de cartão de crédito • Teste grátis de 7 dias
Como conseguir um token de acesso de usuário do sistema para a Marketing API
Para qualquer coisa que roda sem supervisão, use um usuário do sistema. Um usuário do sistema é uma identidade não humana que vive no seu portfólio de negócios, então o token dele não está ligado ao login de ninguém no Facebook. A Meta descreve tokens de usuário do sistema como algo que permite a um app "perform programmatic, automated actions on Ad objects or Pages without requiring input from an app user or re-authentication".
Primeiro, escolha a função. Usuários do sistema Employee só alcançam os ativos que você atribui a eles, um a um. Usuários do sistema Admin recebem tudo que pertence a, ou é compartilhado com, o portfólio de negócios por padrão. A Meta recomenda usar usuários do sistema comuns (Employee) para acesso a ativos, e um negócio só pode ter um usuário do sistema Admin, então escolha Employee a menos que você tenha um motivo específico para não fazer isso.
Depois, no Meta Business Suite:
- Vá em Business Settings > Users > System Users e clique em Add.
- Dê um nome descritivo, como "Reporting Warehouse" ou "Ads CLI", e escolha a função Employee.
- Em Apps, atribua o usuário do sistema ao seu app da Meta. O app e o usuário do sistema precisam pertencer ao mesmo negócio.
- Atribua os ativos que a ferramenta vai tocar: cada conta de anúncios que ela gerencia, além de quaisquer Páginas, datasets (pixels) e catálogos de que ela precise.
- De volta no usuário do sistema, clique em Generate Token, selecione o app e escolha uma expiração.
- Marque apenas as permissões que a tarefa precisa, depois gere o token.
- Copie-o direto para as configurações seguras da ferramenta ou seu gerenciador de segredos. Trate-o como algo que você só vai ver uma vez.
- Cole-o no Access Token Debugger para confirmar o tipo, os escopos e a expiração, depois faça uma chamada de leitura antes de permitir qualquer escrita.
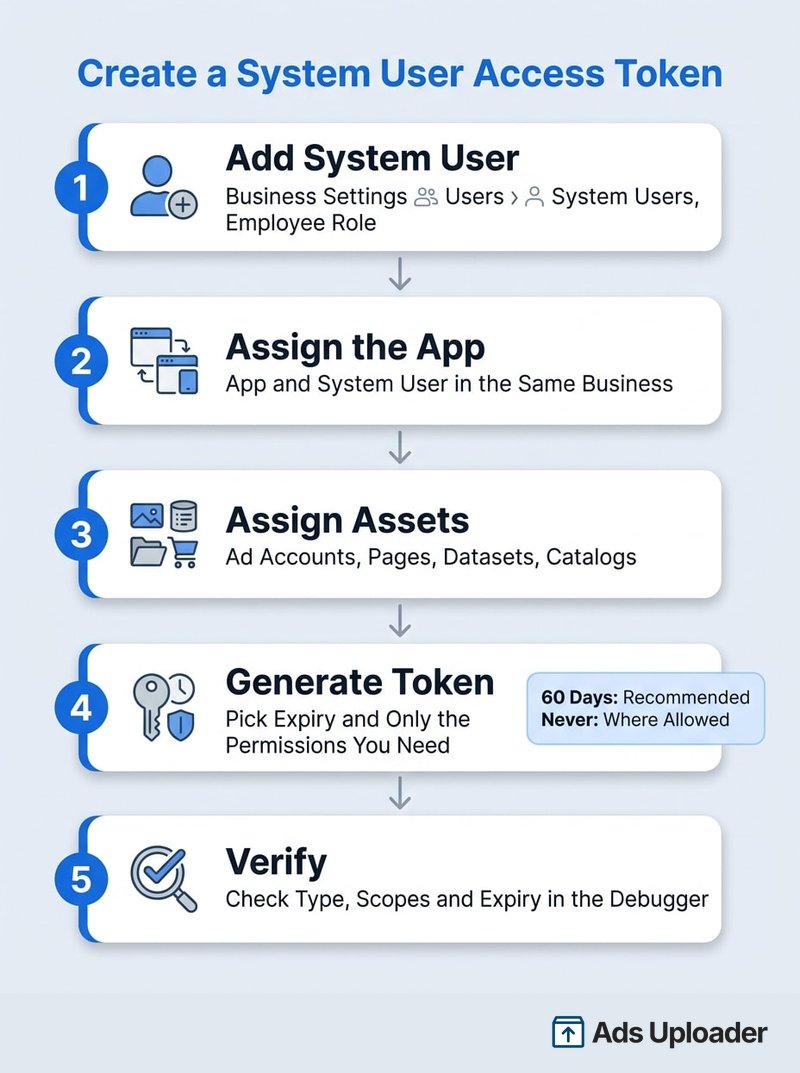
Na expiração, o guia de tokens de usuário do sistema da Meta agora recomenda tokens de 60 dias e diz que "all integrations should adopt expiring tokens". Uma opção sem expiração ainda é oferecida para muitos negócios, mas alguns são obrigados a usar tokens com expiração. Um token de 60 dias pode ser renovado enquanto ainda é válido, então você consegue fazer rotação sem downtime: renove, implante o novo token, depois revogue o antigo.
Também existem limites de quantos você pode criar. Com Limited Access à Marketing API, um negócio tem direito a um usuário do sistema comum. Full Access eleva isso para 10. Agências trabalhando em contas de anúncios de clientes também precisam que o cliente compartilhe essas contas com o negócio da agência, e o app precisa de Advanced Access às permissões de anúncios via App Review.
Se você está configurando isso para a ferramenta de linha de comando da Meta, nosso guia completo da Meta Ads CLI lista os escopos exatos e as variáveis de ambiente que ela espera.
Token de usuário vs token de usuário do sistema
| Token de usuário | Token de usuário do sistema | |
|---|---|---|
| Quem ele representa | Um usuário real do Facebook | Seu portfólio de negócios |
| Onde você consegue | Facebook Login ou Graph API Explorer | Business Settings, em System Users |
| Duração | 1 a 2 horas, ou cerca de 60 dias depois de estendido | 60 dias (renovável) ou nunca expira |
| Quebra quando | Essa pessoa sai, troca de senha, remove o app ou perde acesso | O usuário do sistema, o app ou a atribuição de ativo é removida, ou o token é revogado |
| Melhor para | Ferramentas em que pessoas fazem login interativamente | Scripts agendados, automação servidor a servidor, a Ads CLI |
| Acesso a conta de anúncios | O que aquela pessoa consegue alcançar, dentro das permissões concedidas | Só os ativos atribuídos (Employee) ou tudo no portfólio (Admin) |
A diferença prática aparece quando alguém sai da empresa. Um job de relatório construído sobre o token pessoal de um media buyer para no dia em que o acesso dele é removido. Um usuário do sistema continua funcionando porque nunca pertenceu a essa pessoa.
Como verificar um token no Facebook Access Token Debugger
O Access Token Debugger da Meta responde "esse token está ok?" em uma etapa. Cole o token, clique em Debug e leia os campos:
- App ID: o app para o qual o token foi emitido. Se não for o app que sua ferramenta usa, você tem o token errado.
- Type: User, Page, App ou System User. Um token User num job noturno é um problema esperando para acontecer.
- Valid: se a Meta aceita o token atualmente.
- Expires: quando o próprio token para de funcionar. "Never" significa sem expiração programada, não que ele não pode ser revogado.
- Data Access Expires: um relógio separado de 90 dias para leitura de dados do usuário depois que a pessoa esteve ativa pela última vez. A Meta isenta as permissões centrais de anúncios (
ads_read,ads_management,business_managemente as principais permissões de anúncios de Página) disso, então raramente afeta ferramentas de anúncios. - Scopes: as permissões realmente concedidas. Pessoas podem recusar algumas durante o login, então essa lista pode ser menor do que o que você pediu.
- Granular Scopes: a quais Páginas ou ativos específicos uma permissão se aplica. É aqui que você identifica um token com a permissão certa, mas não para o ativo que está falhando.
Cole tokens só no próprio debugger da Meta. Um "verificador de token" de terceiros é apenas outro lugar onde sua credencial fica copiada.
Quanto tempo dura um token de acesso do Facebook?
Estas são as durações documentadas:
- Token de usuário de curta duração: cerca de uma a duas horas.
- Token de usuário de longa duração: cerca de 60 dias.
- Token de Página a partir de um token de usuário de longa duração: sem expiração definida.
- Token de usuário do sistema: 60 dias a partir da geração ou renovação, ou nunca expira onde a Meta permite.
O próprio alerta da Meta vale repetir: "do not depend on these lifetimes remaining the same". Eles podem mudar sem aviso, e tokens podem morrer antes do tempo.
Por que meu token de acesso do Facebook expirou?
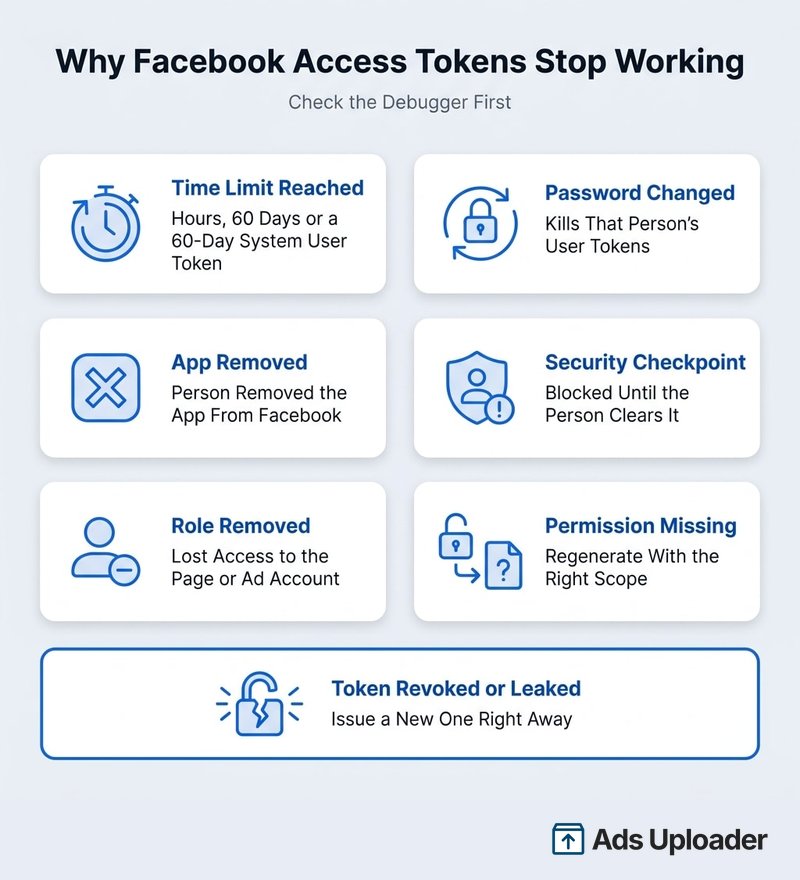
Se um token parou antes da data de expiração, geralmente é um destes motivos:
| O que aconteceu | O que isso faz | A correção |
|---|---|---|
| O tempo acabou | Token de curta duração (horas), de longa duração (60 dias) ou de usuário do sistema de 60 dias venceu | Gere um novo, ou renove tokens de usuário do sistema antes do dia 60 |
| A pessoa trocou a senha do Facebook ou fez logout | Invalida os tokens de usuário dela imediatamente | Ela faz login de novo e você troca o token |
| O app foi removido das configurações do Facebook dela | O token para de autorizar | Reconecte pelo login da ferramenta |
| O Facebook colocou a conta em um checkpoint de segurança | Token bloqueado até ser resolvido | A pessoa faz login no Facebook e resolve |
| Alguém perdeu a função na Página ou na conta de anúncios | Chamadas para aquele ativo falham, mesmo que o token pareça válido | Restaure a função ou a atribuição em Business Settings |
| Uma permissão foi removida ou nunca concedida | Ações específicas falham com erros de permissão | Gere de novo com a permissão faltante |
| O token foi revogado ou vazou | A Meta ou um admin o invalidou | Emita um novo token e descubra onde ele vazou |
A Meta não avisa quando um token se torna inválido. Sua ferramenta descobre quando uma chamada falha, geralmente com o erro 190 de token expirado ou inválido. É por isso que a Meta recomenda verificar a validade do token pelo menos uma vez por dia para qualquer coisa que roda sem supervisão.
Mantenha seu token de acesso do Facebook seguro
Um token com ads_management pode criar, editar e pausar campanhas em toda conta de anúncios que ele alcança. A regra da Meta é que tokens de acesso são sensíveis e precisam ficar confidenciais.
- Nunca cole um token em um chat, prompt ou ticket. Isso inclui assistentes de IA, arquivos
CLAUDE.md, Slack, e-mail, planilhas, prints de tela e gravações de tela. Depois que um token entra em uma conversa, você não controla mais quem vê. - Armazene como uma variável de ambiente ou em um gerenciador de segredos, não em código ou em um comando que você digita. Mantenha arquivos
.envfora do controle de versão. - Use o menor privilégio que faz o trabalho.
ads_readpara relatórios,ads_managementsó quando a ferramenta escreve. Atribua apenas as contas de anúncios de que ela precisa. - Um usuário do sistema por ferramenta. Um token separado para relatórios, para a CLI e para cada automação facilita revogar um sem quebrar os outros. Tokens separados não compram capacidade extra de API, porém: a maioria dos limites da Meta se aplica ao app e à conta de anúncios, como explica nosso guia sobre rate limits da API de anúncios da Meta.
- Prefira tokens de 60 dias e faça rotação deles. Um token que expira limita o dano se ele vazar.
- Evite extensões de navegador que puxam tokens dos seus cookies. A Meta documentou ferramentas de anúncios falsas e extensões maliciosas usadas para sequestrar sessões e rodar anúncios não autorizados.
- Revogue em caso de exposição. Se um token acabar em algum lugar que não deveria, revogue-o e emita um novo imediatamente.
Tokens com a Ads CLI e o Ads MCP da Meta
A Ads CLI da Meta roda na sua máquina sem ninguém fazendo login, então ela precisa de um token. O guia de configuração da Meta diz: "Ads CLI requires a system user access token to authenticate for programmatic access". Você gera isso em Business Settings e passa por uma variável de ambiente.
O servidor Ads MCP da Meta é a opção gratuita e first-party. Adicionado a um app de chat como conector, ele faz seu login com Facebook Login for Business, sem app de desenvolvedor nem token para copiar. Desenvolvedores também podem conectar seu próprio app da Meta e passar um token, caso em que o guia de configuração do Ads MCP da Meta exige a permissão ads_mcp_management mais ads_read ou ads_management, e só aceita tokens de usuário do sistema de usuários do sistema com função Employee. Seus pontos fortes são abrangência: catálogos, pixels e datasets, testes A/B e de lift, benchmarks e Opportunity Score. A Meta está liberando isso conta de anúncios por conta de anúncios, e suas ferramentas de criação funcionam um objeto por chamada.
Nossa comparação Meta Ads MCP vs CLI cobre quando usar cada um, e o guia de configuração do Meta Ads MCP mostra passo a passo como conectar o servidor da Meta. Para pesar todas as opções lado a lado, veja nosso levantamento dos melhores servidores Meta Ads MCP.
Dê ao Seu Agente de IA uma Rede de Segurança
Lance em todas as contas de clientes com um MCP e uma CLI feitos para media buyers avançados e agências.
Ver o MCP para Meta AdsNão precisa de cartão de crédito • Teste grátis de 7 dias
Perguntas frequentes
Como consigo um token de acesso do Facebook para a Marketing API?
Para um teste rápido, abra o Graph API Explorer, selecione seu app da Meta, escolha User Token, adicione ads_read ou ads_management e clique em Generate Access Token. Para qualquer coisa que roda sem supervisão, crie um usuário do sistema Employee em Business Settings, atribua a ele o app e suas contas de anúncios, depois clique em Generate Token. Se você só precisa que um agente de IA ou uma CLI trabalhe com seus anúncios, uma ferramenta como a Ads Uploader, que gerencia a conexão com a Meta, significa que você nunca lida com um token.
Posso conseguir um token de acesso do Facebook que nunca expira?
Sim, com condições. Tokens de usuário do sistema podem ser gerados sem expiração onde a Meta permite, e um token de Página derivado de um token de usuário de longa duração não tem data de término definida. Ambos ainda podem ser revogados ou invalidados, e a Meta agora recomenda tokens de usuário do sistema de 60 dias que você renova. Alguns negócios são obrigados a usá-los.
Qual é a diferença entre o Graph API Explorer e o Access Token Debugger?
O Graph API Explorer cria tokens de teste de usuário e de Página e envia requisições de API com eles. O Access Token Debugger inspeciona um token que você já tem: qual app o emitiu, seu tipo, se é válido, quando expira e quais permissões e ativos ele cobre. Use o Explorer para criar um token e o Debugger para diagnosticar um.
Quais permissões um token de anúncios do Facebook precisa?
Use ads_read para relatórios e ads_management quando a ferramenta cria ou edita campanhas. Adicione business_management apenas se a ferramenta precisar listar ou gerenciar ativos do negócio, e permissões de Página apenas para trabalho que depende de Página. O Ads MCP da Meta também precisa de ads_mcp_management. Contas de clientes precisam de Advanced Access a essas permissões via App Review.
É seguro compartilhar um token de acesso do Facebook?
Não. A Meta trata tokens de acesso como confidenciais, e qualquer pessoa com um token válido pode agir dentro das permissões dele nos ativos que ele alcança. Dê um token apenas ao serviço que o usa, por suas configurações seguras ou um gerenciador de segredos. Nunca envie um por chat, e-mail, um ticket de suporte, um print de tela ou um prompt de IA.
Qual é a diferença entre um token de usuário e um token de usuário do sistema?
Um token de usuário representa uma pessoa real e vem do Facebook Login ou do Graph API Explorer, então ele quebra quando essa pessoa sai, troca de senha ou perde acesso. Um token de usuário do sistema pertence ao seu portfólio de negócios, é feito para automação e dura 60 dias ou nunca expira, então sobrevive a mudanças de equipe.
Conclusão
Um token de acesso do Facebook é uma string pequena que carrega muita responsabilidade. Acerte o tipo e as permissões uma vez, e seus relatórios e sua automação continuam rodando sem ninguém ficar de olho neles.
Os principais pontos:
- Combine o token com a tarefa. Tokens de usuário para ferramentas em que pessoas fazem login, tokens de usuário do sistema para qualquer coisa que roda por conta própria.
- Padronize em um usuário do sistema Employee apenas com as contas de anúncios e permissões que a ferramenta precisa.
- Espere que os tokens acabem. Planeje a rotação de 60 dias, e cheque o Debugger primeiro quando algo quebrar.
- Mantenha tokens fora de chats e prompts. Variáveis de ambiente e gerenciadores de segredos, nunca uma conversa.
- Pule o token quando puder. Uma ferramenta que mantém sua própria conexão aprovada com a Meta, como o MCP e a CLI da Ads Uploader, deixa seu agente ler, lançar e propor mudanças sem que um token da Meta chegue nunca ao seu chat.
Seu próximo passo: abra o Access Token Debugger, cole o token que suas ferramentas atuais usam, e verifique o tipo, a expiração e os escopos dele. Se um job agendado estiver rodando sobre o token pessoal de alguém, mova-o para um usuário do sistema antes que ele quebre.