Un token de acceso de Facebook es una credencial opaca que le indica a la Graph API y la Marketing API de Meta qué app, persona, Page o usuario del sistema está haciendo una solicitud y qué puede hacer. Se emite después de que alguien otorga a una app permisos como ads_read o ads_management, y se envía con cada llamada. Los tokens de usuario duran de una a dos horas, o unos 60 días una vez extendidos; los tokens de usuario del sistema duran 60 días o nunca caducan. Elegir el tipo correcto mantiene conectadas tus herramientas de anuncios.
Cada panel de informes, script de la Marketing API y agente de IA que toca tus cuentas publicitarias funciona con un token de acceso de Facebook. Cuando el token es del tipo equivocado, tiene los permisos equivocados o muere en silencio, la herramienta deja de funcionar, normalmente un lunes por la mañana cuando toca entregar el informe al cliente.
Meta documenta los tokens a fondo, pero las reglas están repartidas en varias páginas para desarrolladores, escritas para quienes integran Facebook Login en sus apps. Los media buyers y los responsables de operaciones de agencia necesitan una respuesta más concreta: ¿qué token necesita mi herramienta, cómo lo obtengo, cuánto va a durar y por qué dejó de funcionar?
Esta guía responde esas preguntas para el trabajo con anuncios. Cubre los tipos de token y qué herramienta de anuncios usa cada uno, cómo conectar agentes de IA y la línea de comandos a tus cuentas publicitarias sin manejar ningún token, y, para quien construya su propia integración, cómo obtener un token en Graph API Explorer y como usuario del sistema, leer el Access Token Debugger y evitar que los tokens caduquen antes de tiempo. Nos conectamos a la Marketing API todos los días para lanzar anuncios en masa, así que el consejo viene de usarla, verificado contra la documentación actual de Meta.
¿Qué es un token de acceso de Facebook?
Un token de acceso de Facebook (también llamado token de acceso de Meta o token de acceso de Graph API) es una cadena larga que identifica quién está llamando a las APIs de Meta. La documentación de tokens de acceso de Meta lo describe como "una cadena opaca que identifica a un usuario, app o Página de Facebook", que además registra cuándo caduca y qué app lo generó.
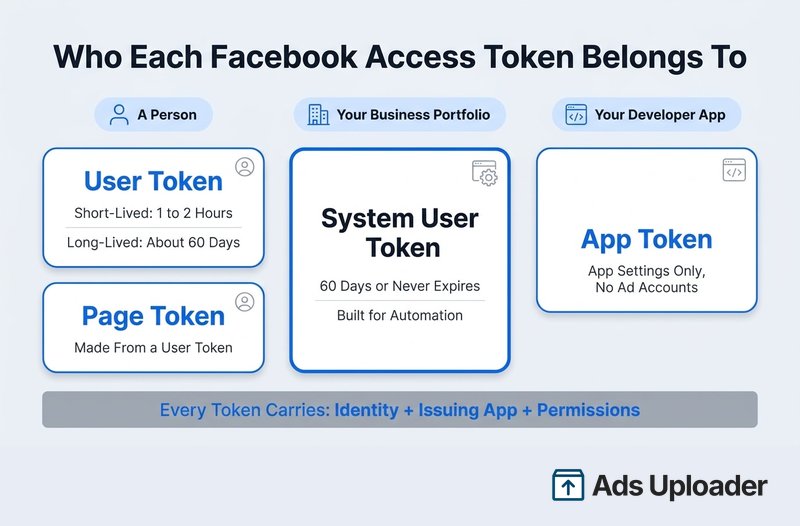
Piénsalo como un permiso firmado en lugar de una contraseña. Lleva tres cosas:
- Una identidad: una persona, una Page, una app o un usuario del sistema.
- Una app emisora: la app de desarrollador de Meta para la que se creó el token.
- Scopes: los permisos otorgados, como
ads_readpara informes oads_managementpara crear y editar campañas.
Un token por sí solo no garantiza el acceso. Para que una solicitud de anuncios funcione, el token debe ser válido, llevar el permiso correcto, provenir de una app autorizada a usar ese permiso, y pertenecer a una identidad a la que se le ha asignado la cuenta publicitaria. La mayoría de los momentos de "la API está rota" se deben a que uno de esos cuatro factores no coincide.
Los tokens son la forma en que toda herramienta llega al lado publicitario de la Graph API. Nuestra guía de la Meta Marketing API cubre la API en sí: niveles de acceso, App Review, límites de velocidad y versiones.
Tipos de token de acceso de Facebook
Meta emite cinco tipos de token. Los equipos de anuncios tratan principalmente con dos de ellos: tokens de usuario y tokens de usuario del sistema.
| Tipo de token | Cómo lo obtienes | Cuánto dura | Para qué sirve |
|---|---|---|---|
| Usuario (corta duración) | Facebook Login o Graph API Explorer | Entre 1 y 2 horas aproximadamente | Pruebas, y para intercambiarlo por un token de larga duración |
| Usuario (larga duración) | Intercambiando un token de corta duración en un servidor | Unos 60 días | Herramientas en las que una persona inicia sesión |
| Page | Solicitado con un token de usuario que tiene un rol en la Page | Sin caducidad fija cuando se crea a partir de un token de usuario de larga duración | Actuar como una Facebook Page |
| Usuario del sistema | Configuración del Negocio en tu portafolio de negocio | 60 días o nunca caduca | Automatización desatendida, scripts, trabajo de servidor a servidor |
| App | El ID de tu app más el app secret, del lado del servidor | Sin una duración fija | Configuración de la app e inspección de tokens, no acceso a la cuenta publicitaria |
También existe el token de cliente, que identifica una app dentro de un software móvil o de escritorio. Meta dice que no es secreto, y no puede llegar a una cuenta publicitaria.
Qué token necesita cada herramienta de anuncios
| Herramienta o tarea | Token que usa |
|---|---|
| La web app, la CLI y el MCP de Ads Uploader | Ninguno que manejar: conecta Meta una vez y luego inicia sesión con tu cuenta de Ads Uploader |
| Probar una llamada en Graph API Explorer | Token de usuario de corta duración |
| Un conector de informes en el que inicias sesión con Facebook | Token de usuario del flujo de inicio de sesión del conector |
| Script de informes nocturno o sincronización con un data warehouse | Token de usuario del sistema Empleado con ads_read |
| Tu propia automatización de campañas | Token de usuario del sistema Empleado con ads_management |
| El Ads CLI de Meta | Token de usuario del sistema (Administrador o Empleado) |
| El Ads MCP de Meta | Inicio de sesión con Facebook Login for Business, o el token de usuario o de usuario del sistema Empleado de tu propia app |
El patrón es simple. Si una persona inicia sesión a través de un navegador, la herramienta gestiona la credencial por ti. Si algo que construiste se ejecuta según un horario o desde una terminal sin nadie presente, necesita un token de usuario del sistema. Y si la herramienta mantiene su propia conexión aprobada con Meta, como hace Ads Uploader, no hay ningún token de Meta de tu lado.
Conecta agentes de IA a Meta Ads sin manejar tokens
La mayoría de los media buyers que buscan información sobre tokens de acceso no quieren un token. Quieren que Claude, ChatGPT, Cursor, Codex o un script lean y lancen anuncios, y el token es el obstáculo. Todo lo que viene después en esta guía (apps de desarrollador, usuarios del sistema, el Debugger, la rotación de 60 días) es el trabajo que asumes cuando construyes esa conexión tú mismo.
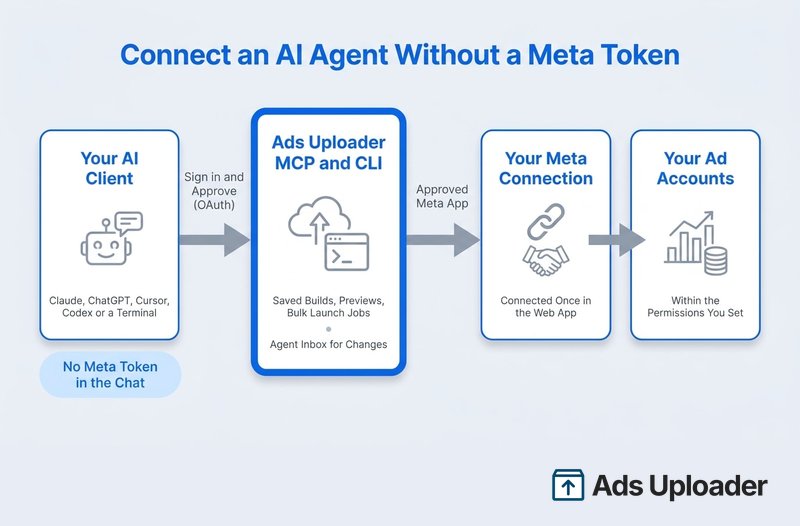
Ads Uploader es una app aprobada por Meta. Conectas tu cuenta de Meta a la web app una vez, y la CLI y el servidor MCP aprovechan esa misma conexión, así que no hay ninguna app de desarrollador, ningún usuario del sistema, ninguna App Review y ningún token de Meta que pegar en ningún lado. Tampoco hay una barrera de activación por cuenta publicitaria: si una cuenta publicitaria funciona en la web app, tu agente puede acceder a ella, dentro de los permisos que establezcas.
Cómo conectar
- Apps de chat (Claude, ChatGPT, Cursor, Codex): añade
https://adsuploader.com/api/mcpcomo conector personalizado, completa el inicio de sesión y la pantalla de consentimiento de Ads Uploader en tu navegador, y luego pídele al agente que liste tus cuentas publicitarias para comprobar que funciona. - Claude Code y otros agentes de código: ejecuta
claude mcp add --transport http ads-uploader https://adsuploader.com/api/mcp, o añade la misma URL como un servidor MCP remoto, y completa el inicio de sesión en el navegador. - Línea de comandos: instala con
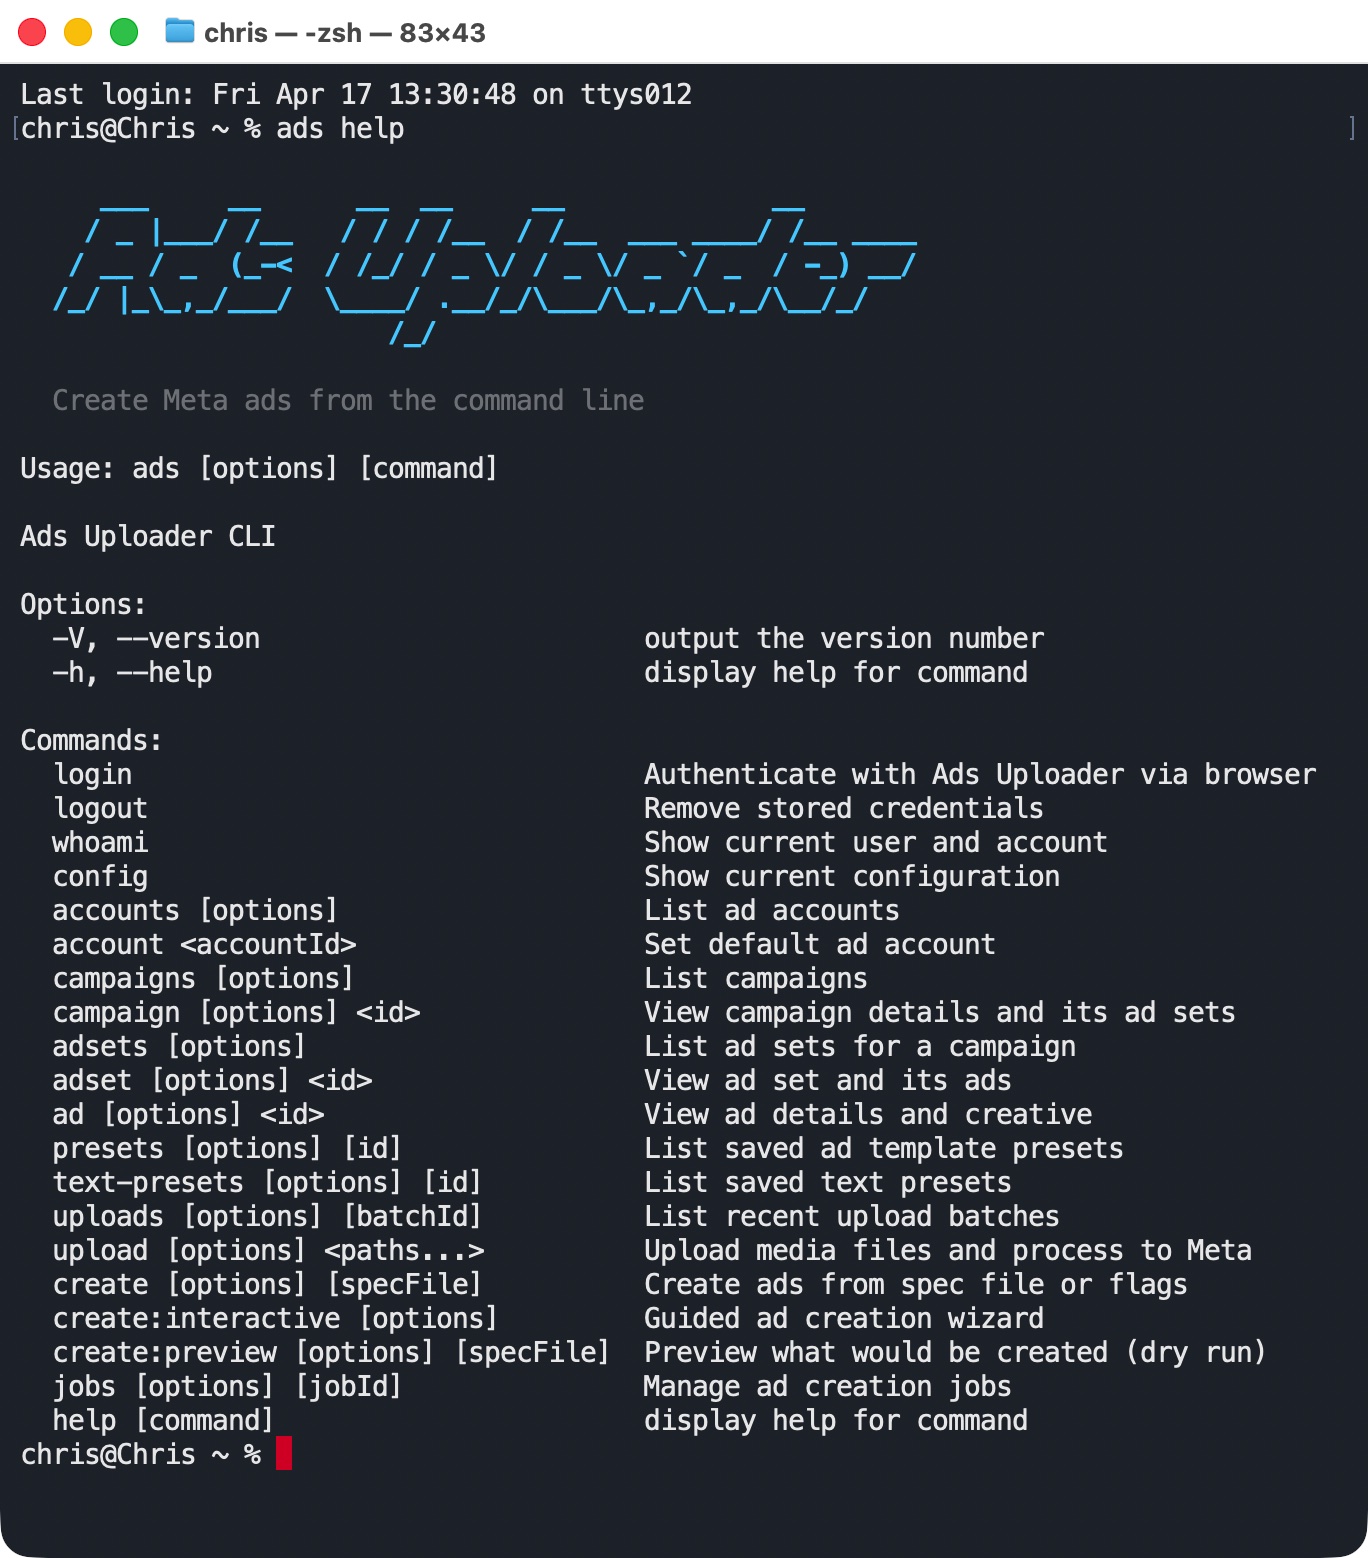
npm install -g @adsuploader/cli, luego ejecutaads login, que te inicia sesión a través de tu navegador. Un servidor MCP local (ads-mcp) usa ese mismo inicio de sesión cuando un agente necesita subir archivos directamente desde tu disco.
El servidor alojado te inicia sesión con OAuth. El token de acceso que emite dura una hora, y en las apps que admiten refresh tokens se renueva en segundo plano durante hasta 30 días. Ese token es una credencial de Ads Uploader, limitada a tu cuenta, y nunca pone un token de acceso de Meta en tu chat.
Qué puede hacer tu agente una vez conectado
- Lanzar en masa a partir de builds guardadas y preajustes, con emparejamiento de ubicaciones 4:5 y 9:16, nombres de anuncio personalizados y protección contra lanzamientos duplicados. El agente previsualiza exactamente lo que se va a crear primero, y el lanzamiento se ejecuta como un job en los servidores de Ads Uploader que puede rastrear.
- Leer el rendimiento con breakdowns, comparaciones de periodos y métricas claras como compras, costo por lead y ROAS, revisar la salud de la campaña, y extraer insights de hasta 5 cuentas publicitarias en una sola llamada.
- Proponer cambios a través del Agent Inbox. Por defecto, los cambios propuestos por el agente esperan en tu Agent Inbox con los valores actuales y propuestos lado a lado, y tú apruebas lo que se publica. Cada lanzamiento y cambio queda en History, los cambios reversibles pueden deshacerse, y los permisos por cuenta deciden qué pueden hacer los agentes.
- Duplicar campañas, conjuntos de anuncios y anuncios igual que lo hace Ads Manager, o duplicar por Post ID para conservar los likes y comentarios de un anuncio.
Como las builds se comparten, puedes preparar el material en la web uploader, pasarle la referencia de la build a un agente para el copy o la configuración del ad set, y abrir el enlace en tu navegador para revisarlo todo antes de que se cree ningún anuncio.
Ads Uploader cuesta $59/mes fijo con cuentas publicitarias ilimitadas. El acceso al MCP está en los planes de pago y no forma parte de la prueba gratuita de 7 días de la web app.
Si en cambio estás construyendo tu propia integración, el resto de esta guía cubre cómo obtener, verificar y proteger un token tú mismo.
Cómo obtener un token de acceso de Facebook en Graph API Explorer
El Graph API Explorer es la forma más rápida de obtener un token para pruebas. Necesitarás una cuenta de desarrollador de Meta, una app de Meta con la Marketing API añadida a través de sus casos de uso, y un perfil de Facebook con acceso a la cuenta publicitaria.
- Abre Graph API Explorer y elige tu app en el menú Meta App. Solo lista las apps en las que eres administrador, desarrollador o tester.
- En Usuario o Página, elige Token de Usuario.
- En Permisos, añade solo lo que necesites:
ads_readpara informes,ads_managementsi vas a crear o editar algo, ybusiness_managementsolo si la herramienta debe listar activos del negocio. - Haz clic en Generar Token de Acceso y aprueba el diálogo de inicio de sesión de Facebook.
- Pruébalo con
me?fields=id,name, y luego conme/adaccounts?fields=id,name,account_statuspara confirmar que aparecen las cuentas publicitarias que esperas.
Ese token dura una hora o dos. Para extenderlo a unos 60 días, lo intercambias por un token de larga duración. Los desarrolladores hacen esto con una llamada del lado del servidor que incluye el app secret, y el Access Token Debugger históricamente ha ofrecido un botón Extender Token de Acceso para los tokens de usuario elegibles. Sin embargo, no puedes extender un token que ya caducó. La regla de Meta es que vuelvas a iniciar sesión y empieces de nuevo con un token de corta duración recién generado.
Un token de Explorer está bien para comprobar si una llamada funciona. Es la credencial equivocada para producción. Pertenece a una sola persona, así que su cambio de contraseña, cierre de sesión o salida se lleva por delante tus informes.
¿Te preocupa conectar la IA directamente a Meta?
Media buyers avanzados y agencias confían en Ads Uploader para lanzar cientos de miles de anuncios de Meta cada mes.
Ver el MCP para Meta AdsSin tarjeta de crédito • 7 días de prueba gratis
Cómo obtener un token de acceso de usuario del sistema para la Marketing API
Para cualquier cosa que se ejecute sin supervisión, usa un usuario del sistema. Un usuario del sistema es una identidad no humana que vive en tu portafolio de negocio, así que su token no está vinculado al inicio de sesión de Facebook de nadie. Meta describe los tokens de usuario del sistema como algo que permite a una app "realizar acciones programáticas y automatizadas sobre objetos de anuncios o Pages sin necesitar la intervención de un usuario de la app ni una nueva autenticación".
Primero, elige el rol. Los usuarios del sistema Empleado solo pueden acceder a los activos que les asignes uno por uno. Los usuarios del sistema Administrador obtienen por defecto todo lo que el portafolio de negocio posee o con lo que se comparte. Meta recomienda usar usuarios del sistema regulares (Empleado) para el acceso a activos, y un negocio solo puede tener un usuario del sistema Administrador, así que elige Empleado salvo que tengas una razón específica para no hacerlo.
Luego, en Meta Business Suite:
- Ve a Configuración del Negocio > Usuarios > Usuarios del Sistema y haz clic en Añadir.
- Dale un nombre descriptivo, como "Reporting Warehouse" o "Ads CLI", y elige el rol Empleado.
- En Apps, asigna el usuario del sistema a tu app de Meta. La app y el usuario del sistema deben pertenecer al mismo negocio.
- Asigna los activos que la herramienta va a tocar: cada cuenta publicitaria que gestiona, además de cualquier Page, dataset (pixel) y catálogo que necesite.
- De vuelta en el usuario del sistema, haz clic en Generar Token, selecciona la app y elige una caducidad.
- Marca solo los permisos que la tarea necesita, y luego genera el token.
- Cópialo directamente en la configuración segura de la herramienta o en tu gestor de secretos. Trátalo como algo que solo verás una vez.
- Pégalo en el Access Token Debugger para confirmar el tipo, los scopes y la caducidad, y luego ejecuta una llamada de solo lectura antes de permitir cualquier escritura.
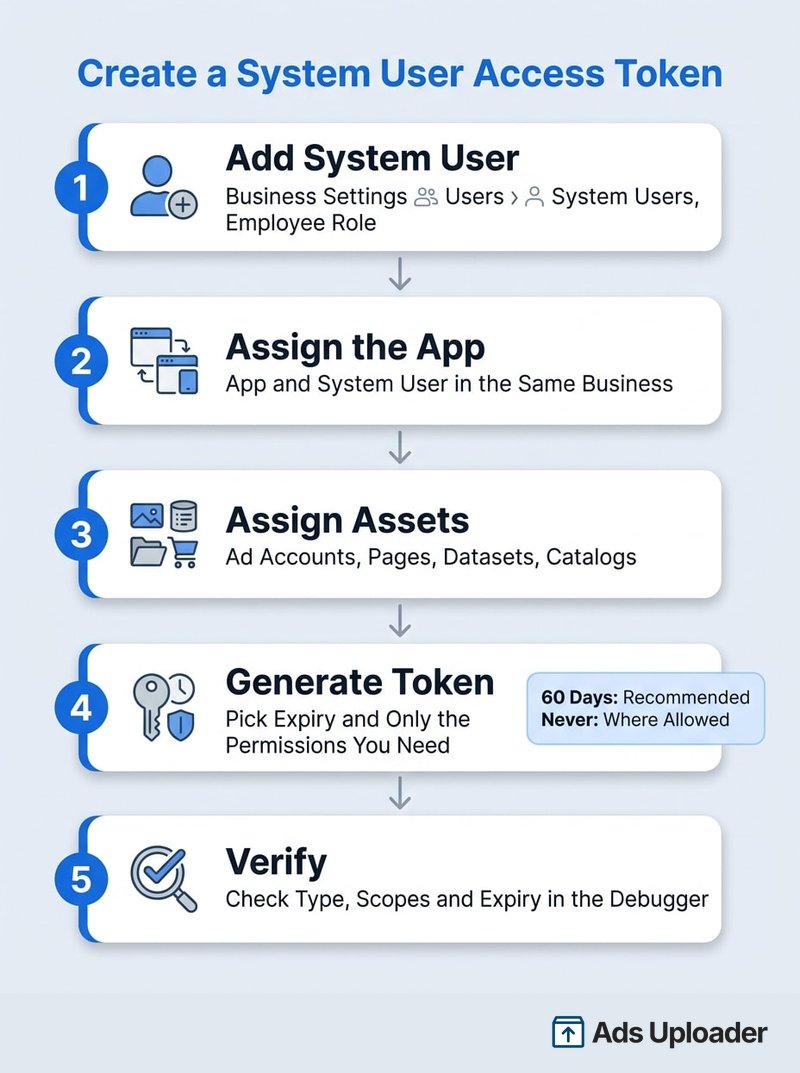
Sobre la caducidad, la guía de tokens de usuario del sistema de Meta ahora recomienda tokens de 60 días y dice que "todas las integraciones deberían adoptar tokens con caducidad". Muchos negocios todavía tienen la opción de nunca caducar, pero algunos están obligados a usar tokens con caducidad. Un token de 60 días puede renovarse mientras sigue siendo válido, así que puedes rotarlo sin tiempo de inactividad: renuévalo, despliega el token nuevo y luego revoca el antiguo.
También hay límites en cuántos puedes crear. Con Limited Access a la Marketing API, un negocio obtiene un usuario del sistema regular. Full Access eleva eso a 10. Las agencias que trabajan en cuentas publicitarias de clientes también necesitan que el cliente comparta esas cuentas con el negocio de la agencia, y la app necesita Advanced Access a los permisos de anuncios a través de App Review.
Si estás configurando esto para la herramienta de línea de comandos de Meta, nuestra guía a fondo del Meta Ads CLI enumera los scopes exactos y las variables de entorno que espera.
Token de usuario vs. token de usuario del sistema
| Token de usuario | Token de usuario del sistema | |
|---|---|---|
| A quién representa | Un usuario real de Facebook | Tu portafolio de negocio |
| Dónde lo obtienes | Facebook Login o Graph API Explorer | Configuración del Negocio, en Usuarios del Sistema |
| Duración | De 1 a 2 horas, o unos 60 días una vez extendido | 60 días (renovable) o nunca caduca |
| Se rompe cuando | Esa persona cierra sesión, cambia su contraseña, elimina la app o pierde el acceso | Se elimina el usuario del sistema, la app o la asignación del activo, o se revoca el token |
| Mejor para | Herramientas en las que las personas inician sesión de forma interactiva | Scripts programados, automatización de servidor a servidor, el Ads CLI |
| Acceso a cuentas publicitarias | Lo que sea que esa persona pueda alcanzar, dentro de los permisos otorgados | Solo los activos asignados (Empleado) o todo en el portafolio (Administrador) |
La diferencia práctica se nota cuando alguien se va. Un job de informes construido sobre el token personal de un media buyer se detiene el día que se le retira el acceso. Un usuario del sistema sigue funcionando porque nunca le perteneció a esa persona.
Cómo revisar un token en el Facebook Access Token Debugger
El Access Token Debugger de Meta responde "¿este token está bien?" en un solo paso. Pega el token, haz clic en Depurar y lee los campos:
- App ID: la app para la que se emitió el token. Si no es la app que usa tu herramienta, tienes el token equivocado.
- Type: User, Page, App o System User. Un token User en un job nocturno es un problema esperando a pasar.
- Valid: si Meta lo acepta actualmente.
- Expires: cuándo deja de funcionar el token en sí. "Never" significa que no tiene una caducidad programada, no que no pueda revocarse.
- Data Access Expires: un reloj separado de 90 días sobre la lectura de datos del usuario tras su última actividad. Meta exime de esto a los permisos de anuncios principales (
ads_read,ads_management,business_managementy los principales permisos de anuncios de Page), así que rara vez afecta a las herramientas de anuncios. - Scopes: los permisos realmente otorgados. Las personas pueden rechazar algunos durante el inicio de sesión, así que esta lista puede ser más corta de lo que pediste.
- Granular Scopes: a qué Pages o activos específicos se aplica un permiso. Aquí es donde detectas un token que tiene el permiso correcto pero no para el activo que está fallando.
Pega los tokens únicamente en el debugger oficial de Meta. Un "verificador de tokens" de terceros es solo otro lugar donde se copia tu credencial.
¿Cuánto dura un token de acceso de Facebook?
Estas son las duraciones documentadas:
- Token de usuario de corta duración: de una a dos horas aproximadamente.
- Token de usuario de larga duración: unos 60 días.
- Token de Page a partir de un token de usuario de larga duración: sin caducidad fija.
- Token de usuario del sistema: 60 días desde su generación o renovación, o nunca caduca donde Meta lo permite.
Vale la pena repetir la propia advertencia de Meta: "No dependas de que estas duraciones se mantengan iguales." Pueden cambiar sin previo aviso, y los tokens pueden morir antes de tiempo.
¿Por qué caducó mi token de acceso de Facebook?
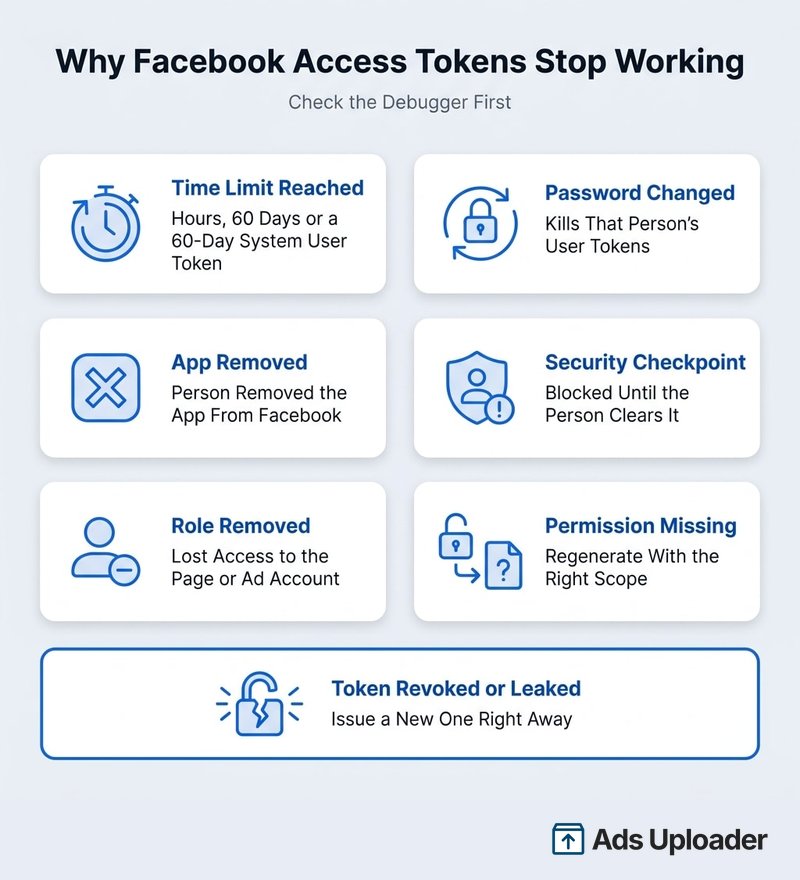
Si un token dejó de funcionar antes de su fecha de caducidad, normalmente la razón es una de estas:
| Qué pasó | Qué provoca | La solución |
|---|---|---|
| Se acabó el tiempo | Caducó el token de corta duración (horas), de larga duración (60 días) o de usuario del sistema (60 días) | Genera uno nuevo, o renueva los tokens de usuario del sistema antes del día 60 |
| La persona cambió su contraseña de Facebook o cerró sesión | Invalida sus tokens de usuario de inmediato | Vuelve a iniciar sesión y reemplaza el token |
| La app se eliminó de su configuración de Facebook | El token deja de autorizar | Reconecta a través del inicio de sesión de la herramienta |
| Facebook sometió la cuenta a una verificación de seguridad | El token queda bloqueado hasta que se resuelve | La persona inicia sesión en Facebook y lo resuelve |
| Alguien perdió su rol en la Page o la cuenta publicitaria | Las llamadas a ese activo fallan, aunque el token parezca válido | Restaura el rol o la asignación en Configuración del Negocio |
| Se eliminó un permiso o nunca se otorgó | Acciones específicas fallan con errores de permisos | Regenera el token con el permiso que falta |
| El token se revocó o se filtró | Meta o un admin lo invalidó | Emite un token nuevo y averigua dónde se filtró |
Meta no te avisa cuando un token se vuelve inválido. Tu herramienta se entera cuando una llamada falla, normalmente con el error 190 para un token caducado o inválido. Por eso Meta recomienda comprobar la validez del token al menos una vez al día para cualquier cosa que se ejecute sin supervisión.
Mantén seguro tu token de acceso de Facebook
Un token con ads_management puede crear, editar y pausar campañas en cada cuenta a la que llega. La regla de Meta es que los tokens de acceso son sensibles y deben mantenerse confidenciales.
- Nunca pegues un token en un chat, prompt o ticket. Eso incluye asistentes de IA, archivos
CLAUDE.md, Slack, correo electrónico, hojas de cálculo, capturas de pantalla y grabaciones de pantalla. Una vez que un token está en una transcripción, ya no controlas quién lo ve. - Guárdalo como una variable de entorno o en un gestor de secretos, no en código ni en un comando que escribes. Mantén los archivos
.envfuera del control de versiones. - Usa el mínimo privilegio que haga el trabajo.
ads_readpara informes,ads_managementsolo cuando la herramienta escribe. Asigna solo las cuentas publicitarias que necesite. - Un usuario del sistema por herramienta. Un token separado para informes, para la CLI y para cada automatización facilita revocar uno sin romper el resto. Aun así, los tokens separados no compran capacidad extra de la API: la mayoría de los límites de Meta se aplican a la app y a la cuenta publicitaria, como explica nuestra guía de límites de velocidad de la Meta Ads API.
- Prefiere tokens de 60 días y rótalos. Un token que caduca limita el daño si se filtra.
- Evita las extensiones de navegador que extraen tokens de tus cookies. Meta ha documentado herramientas de anuncios falsas y extensiones maliciosas usadas para secuestrar sesiones y lanzar anuncios no autorizados.
- Revoca ante cualquier exposición. Si un token termina en algún lugar donde no debería estar, revócalo y emite uno nuevo de inmediato.
Tokens con el Ads CLI y el Ads MCP de Meta
El Ads CLI de Meta se ejecuta en tu máquina sin que nadie inicie sesión, así que necesita un token. La guía de configuración de Meta dice: "Ads CLI requiere un token de acceso de usuario del sistema para autenticar el acceso programático." Lo generas en Configuración del Negocio y lo pasas mediante una variable de entorno.
El servidor Meta Ads MCP es la opción gratuita y de primera parte. Añadido a una app de chat como conector, te inicia sesión con Facebook Login for Business, sin ninguna app de desarrollador ni token que copiar. Los desarrolladores también pueden conectar su propia app de Meta y pasar un token, en cuyo caso la guía de configuración del Ads MCP de Meta exige el permiso ads_mcp_management más ads_read o ads_management, y solo acepta tokens de usuario del sistema con rol Empleado. Sus puntos fuertes están en la amplitud: catálogos, pixels y datasets, pruebas A/B y de lift, benchmarks y Opportunity Score. Meta lo está activando cuenta publicitaria por cuenta publicitaria, y sus herramientas de creación funcionan un objeto por llamada.
Nuestra comparación de Meta Ads MCP vs CLI cubre cuándo usar cada uno, y la guía de configuración de Meta Ads MCP explica paso a paso cómo conectar el servidor de Meta. Para comparar todas las opciones lado a lado, consulta nuestro resumen de los mejores servidores Meta Ads MCP.
Dale a Tu Agente de IA una Red de Seguridad
Lanza en todas las cuentas de tus clientes con un MCP y una CLI creados para media buyers avanzados y agencias.
Ver el MCP para Meta AdsSin tarjeta de crédito • 7 días de prueba gratis
Preguntas frecuentes
¿Cómo obtengo un token de acceso de Facebook para la Marketing API?
Para una prueba rápida, abre Graph API Explorer, selecciona tu app de Meta, elige Token de Usuario, añade ads_read o ads_management y haz clic en Generar Token de Acceso. Para cualquier cosa que se ejecute sin supervisión, crea un usuario del sistema Empleado en Configuración del Negocio, asígnale la app y tus cuentas publicitarias, y luego haz clic en Generar Token. Si solo necesitas que un agente de IA o una CLI trabaje con tus anuncios, una herramienta como Ads Uploader que gestiona la conexión con Meta significa que nunca manejas un token.
¿Puedo obtener un token de acceso de Facebook que nunca caduque?
Sí, con condiciones. Los tokens de usuario del sistema pueden generarse sin caducidad donde Meta lo permite, y un token de Page derivado de un token de usuario de larga duración no tiene una fecha de fin establecida. Ambos pueden revocarse o invalidarse, y Meta ahora recomienda tokens de usuario del sistema de 60 días que renuevas. Algunos negocios están obligados a usarlos.
¿Cuál es la diferencia entre Graph API Explorer y el Access Token Debugger?
Graph API Explorer crea tokens de usuario y de Page de prueba y envía solicitudes a la API con ellos. El Access Token Debugger inspecciona un token que ya tienes: qué app lo emitió, su tipo, si es válido, cuándo caduca y qué permisos y activos cubre. Usa Explorer para crear un token y Debugger para diagnosticarlo.
¿Qué permisos necesita un token de anuncios de Facebook?
Usa ads_read para informes y ads_management cuando la herramienta crea o edita campañas. Añade business_management solo si la herramienta debe listar o gestionar activos del negocio, y permisos de Page solo para trabajo que dependa de una Page. El Ads MCP de Meta también necesita ads_mcp_management. Las cuentas de clientes necesitan Advanced Access a esos permisos a través de App Review.
¿Es seguro compartir un token de acceso de Facebook?
No. Meta trata los tokens de acceso como confidenciales, y cualquiera que tenga un token válido puede actuar dentro de sus permisos sobre los activos que alcanza. Entrega un token solo al servicio que lo usa, a través de su configuración segura o un gestor de secretos. Nunca envíes uno en un chat, correo electrónico, ticket de soporte, captura de pantalla o prompt de IA.
¿Cuál es la diferencia entre un token de usuario y un token de usuario del sistema?
Un token de usuario representa a una persona real y proviene de Facebook Login o Graph API Explorer, así que se rompe cuando esa persona cierra sesión, cambia su contraseña o pierde el acceso. Un token de usuario del sistema pertenece a tu portafolio de negocio, está hecho para la automatización y dura 60 días o nunca caduca, así que sobrevive a los cambios de personal.
Conclusión
Un token de acceso de Facebook es una cadena pequeña que lleva mucha responsabilidad encima. Consigue el tipo y los permisos correctos una vez, y tus informes y tu automatización seguirán funcionando sin que nadie tenga que vigilarlos.
Las conclusiones clave:
- Haz coincidir el token con la tarea. Tokens de usuario para herramientas en las que las personas inician sesión, tokens de usuario del sistema para cualquier cosa que se ejecute por sí sola.
- Usa por defecto un usuario del sistema Empleado con solo las cuentas publicitarias y los permisos que la herramienta necesita.
- Espera que los tokens terminen. Planea una rotación de 60 días, y revisa primero el Debugger cuando algo se rompa.
- Mantén los tokens fuera de chats y prompts. Variables de entorno y gestores de secretos, nunca una transcripción.
- Evita el token cuando puedas. Una herramienta que mantiene su propia conexión aprobada con Meta, como el MCP y la CLI de Ads Uploader, permite que tu agente lea, lance y proponga cambios sin que un token de Meta llegue jamás a tu chat.
Tu siguiente paso: abre el Access Token Debugger, pega el token que usan tus herramientas actuales, y revisa su tipo, caducidad y scopes. Si un job programado se está ejecutando sobre el token de usuario personal de alguien, muévelo a un usuario del sistema antes de que se rompa.