Un access token Facebook est un identifiant opaque qui indique à la Graph API et à la Marketing API de Meta quelle app, personne, Page ou utilisateur système fait la requête, et ce qu'elle a le droit de faire. Il est émis après qu'une personne accorde à une app des permissions comme ads_read ou ads_management, et il est envoyé à chaque appel. Les tokens utilisateur durent une à deux heures, ou environ 60 jours une fois prolongés ; les tokens d'utilisateur système durent 60 jours ou n'expirent jamais. Choisir le bon type garde tes outils ads connectés.
Chaque dashboard de reporting, script Marketing API et agent IA qui touche tes comptes publicitaires fonctionne grâce à un access token Facebook. Quand le token est du mauvais type, a les mauvaises permissions ou meurt silencieusement, l'outil s'arrête de fonctionner, généralement un lundi matin quand le rapport client est attendu.
Meta documente les tokens en détail, mais les règles sont éparpillées sur plusieurs pages développeur écrites pour des gens qui intègrent Facebook Login dans des apps. Les media buyers et les responsables ops d'agence ont besoin d'une réponse plus ciblée : de quel token mon outil a-t-il besoin, comment l'obtenir, combien de temps va-t-il durer, et pourquoi a-t-il arrêté de fonctionner ?
Ce guide répond à ces questions pour le travail ads. Il couvre les types de token et quel outil ads utilise lequel, comment connecter des agents IA et la ligne de commande à tes comptes publicitaires sans jamais manipuler de token, et, pour qui construit sa propre intégration, comment obtenir un token dans Graph API Explorer et en tant qu'utilisateur système, lire l'Access Token Debugger et éviter que les tokens expirent trop tôt. Nous nous connectons à la Marketing API chaque jour pour lancer des annonces en masse, donc ces conseils viennent de la pratique, vérifiés par rapport à la documentation actuelle de Meta.
Qu'est-ce qu'un access token Facebook ?
Un access token Facebook (aussi appelé Meta access token ou Graph API access token) est une longue chaîne de caractères qui identifie qui appelle les APIs de Meta. La documentation de Meta sur les access tokens le décrit comme « une chaîne opaque qui identifie un utilisateur, une app ou une Page Facebook », qui enregistre aussi quand il expire et quelle app l'a généré.
Vois-le comme une autorisation signée plutôt que comme un mot de passe. Il porte trois choses :
- Une identité : une personne, une Page, une app ou un utilisateur système.
- Une app émettrice : l'app développeur Meta pour laquelle le token a été créé.
- Des scopes : les permissions accordées, comme
ads_readpour le reporting ouads_managementpour créer et modifier des campagnes.
Un token seul ne garantit pas l'accès. Pour qu'une requête ads réussisse, le token doit être valide, porter la bonne permission, venir d'une app autorisée à utiliser cette permission, et appartenir à une identité à qui le compte publicitaire a été assigné. La plupart des moments « l'API est cassée » viennent du fait qu'un de ces quatre points ne colle pas.
Les tokens sont la façon dont chaque outil accède au volet publicitaire de la Graph API. Notre guide sur la Meta Marketing API couvre l'API elle-même : niveaux d'accès, App Review, rate limits et versions.
Types d'access token Facebook
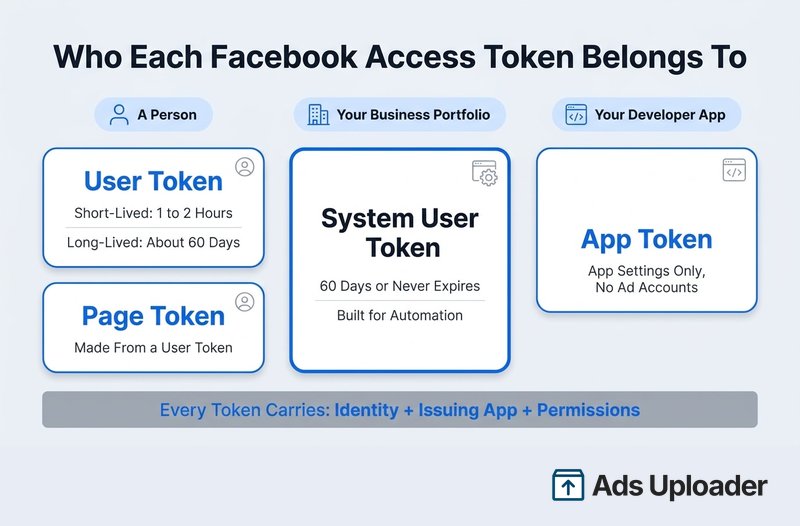
Meta émet cinq types de token. Les équipes ads ont surtout affaire à deux d'entre eux : les tokens utilisateur et les tokens d'utilisateur système.
| Type de token | Comment l'obtenir | Combien de temps il dure | À quoi il sert |
|---|---|---|---|
| Utilisateur (courte durée) | Facebook Login ou Graph API Explorer | Environ 1 à 2 heures | Les tests, et l'échange contre un token longue durée |
| Utilisateur (longue durée) | Échanger un token courte durée côté serveur | Environ 60 jours | Les outils dans lesquels une personne se connecte |
| Page | Demandé avec un token utilisateur qui a un rôle sur la Page | Pas d'expiration fixe quand il est créé à partir d'un token utilisateur longue durée | Agir en tant que Page Facebook |
| Utilisateur système | Business Settings, dans ton portfolio business | 60 jours ou n'expire jamais | L'automatisation sans surveillance, les scripts, le travail serveur à serveur |
| App | Ton app ID plus ton app secret, côté serveur | Pas de durée de vie fixe | Les paramètres de l'app et l'inspection de token, pas l'accès au compte publicitaire |
Il existe aussi un token client, qui identifie une app à l'intérieur d'un logiciel mobile ou desktop. Meta indique qu'il n'est pas secret, et qu'il ne peut pas atteindre un compte publicitaire.
De quel token chaque outil ads a besoin
| Outil ou tâche | Token utilisé |
|---|---|
| App web Ads Uploader, CLI et MCP | Aucun à manipuler : connecte Meta une fois, puis connecte-toi avec ton compte Ads Uploader |
| Tester un appel dans Graph API Explorer | Token utilisateur courte durée |
| Un connecteur de reporting où tu te connectes avec Facebook | Token utilisateur issu du flux de connexion du connecteur |
| Script de reporting nocturne ou synchronisation vers un data warehouse | Token d'utilisateur système Employee avec ads_read |
| Ta propre automatisation de campagnes | Token d'utilisateur système Employee avec ads_management |
| L'Ads CLI de Meta | Token d'utilisateur système (Admin ou Employee) |
| Le Ads MCP de Meta | Connexion via Facebook Login for Business, ou le token utilisateur ou utilisateur système Employee de ta propre app |
Le principe est simple. Si une personne se connecte via un navigateur, l'outil gère l'identifiant pour toi. Si quelque chose que tu as construit tourne sur un planning ou depuis un terminal sans personne devant l'écran, ça a besoin d'un token d'utilisateur système. Et si l'outil garde sa propre connexion approuvée à Meta, comme le fait Ads Uploader, il n'y a aucun token Meta de ton côté.
Connecter des agents IA à Meta Ads sans manipuler de token
La plupart des media buyers qui cherchent des infos sur les access tokens ne veulent pas d'un token. Ils veulent que Claude, ChatGPT, Cursor, Codex ou un script lisent et lancent des annonces, et le token est l'obstacle. Tout ce qui suit dans ce guide (apps développeur, utilisateurs système, le Debugger, la rotation à 60 jours) est le travail que tu prends en charge quand tu construis cette connexion toi-même.
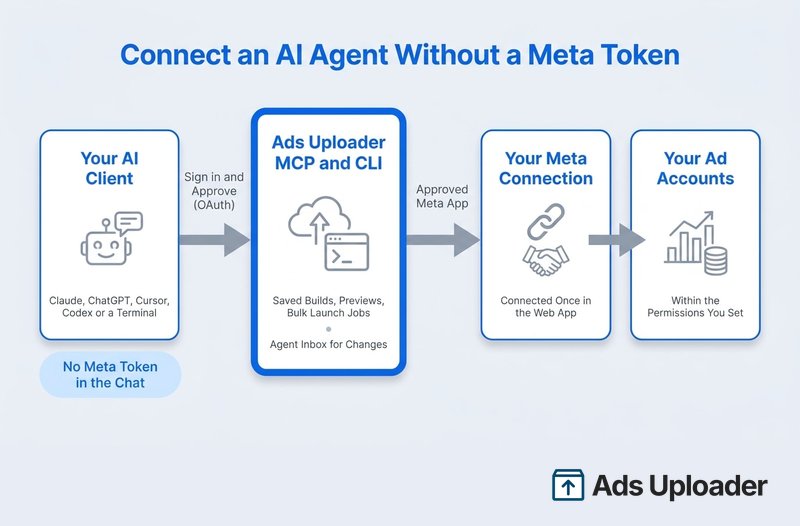
Ads Uploader est une app Meta approuvée. Tu connectes ton compte Meta à l'app web une fois, et le CLI et le serveur MCP profitent de cette même connexion, donc il n'y a aucune app développeur, aucun utilisateur système, aucune App Review et aucun token Meta à coller nulle part. Il n'y a non plus aucune barrière de déploiement compte publicitaire par compte publicitaire : si un compte publicitaire fonctionne dans l'app web, ton agent peut l'atteindre, dans la limite des permissions que tu définis.
Comment se connecter
- Apps de chat (Claude, ChatGPT, Cursor, Codex) : ajoute
https://adsuploader.com/api/mcpcomme connecteur personnalisé, termine la connexion Ads Uploader et l'écran de consentement dans ton navigateur, puis demande à l'agent de lister tes comptes publicitaires pour vérifier que ça fonctionne. - Claude Code et les autres agents de code : lance
claude mcp add --transport http ads-uploader https://adsuploader.com/api/mcp, ou ajoute la même URL comme serveur MCP distant, et termine la connexion dans le navigateur. - Ligne de commande : installe avec
npm install -g @adsuploader/cli, puis lanceads login, qui te connecte via ton navigateur. Un serveur MCP local (ads-mcp) utilise cette même connexion quand un agent doit uploader des fichiers directement depuis ton disque.
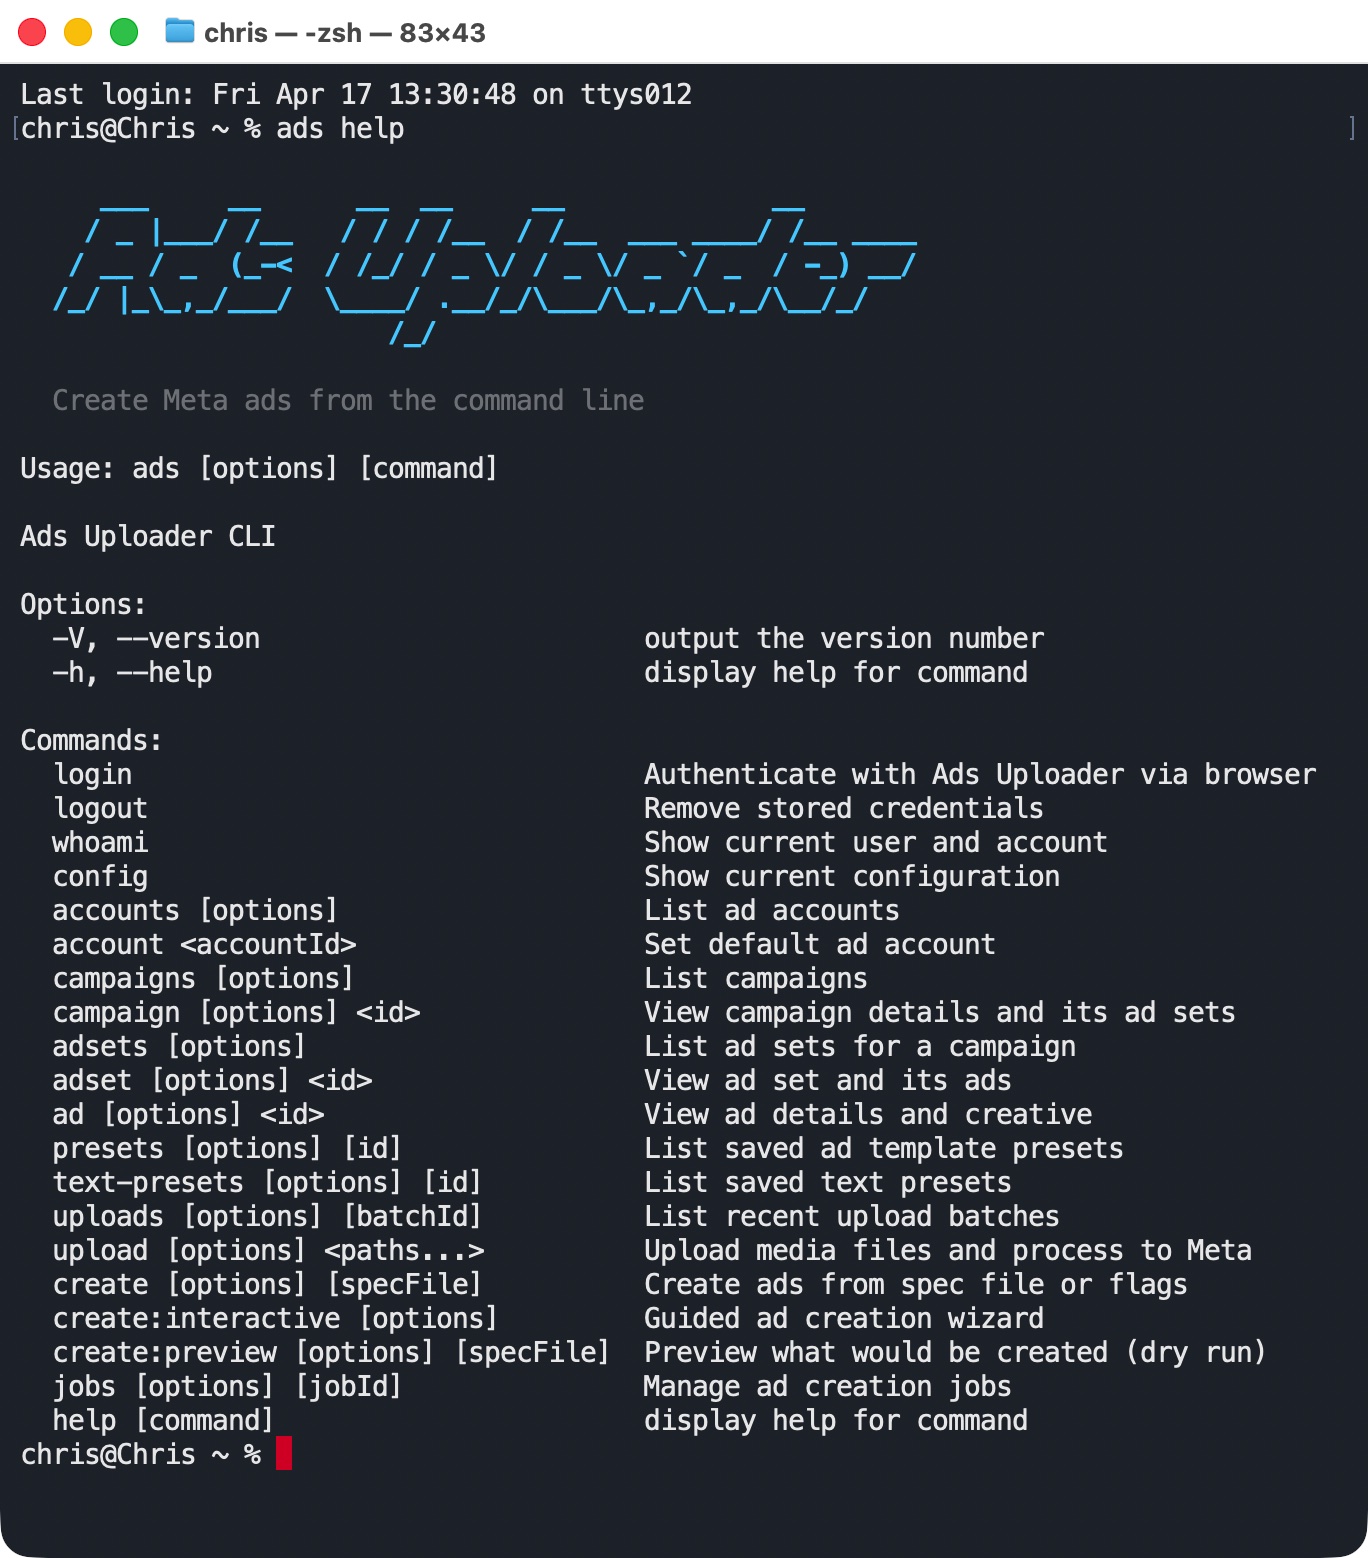
Le serveur hébergé te connecte avec OAuth. L'access token qu'il émet dure une heure, et dans les apps qui prennent en charge les refresh tokens, il se renouvelle en arrière-plan pendant jusqu'à 30 jours. Ce token est un identifiant Ads Uploader, limité à ton compte, et il ne met jamais un access token Meta dans ton chat.
Ce que ton agent peut faire une fois connecté
- Lancer en masse depuis des builds enregistrés et des presets, avec l'appariement de placements 4:5 et 9:16, des noms d'annonces personnalisés et une protection contre les lancements en double. L'agent prévisualise exactement ce qui sera créé avant tout, et le lancement s'exécute comme un job sur les serveurs d'Ads Uploader qu'il peut suivre.
- Lire les performances avec des breakdowns, des comparaisons de périodes et des métriques simples comme les achats, le coût par lead et le ROAS, vérifier la santé des campagnes, et récupérer des insights sur jusqu'à 5 comptes publicitaires en un seul appel.
- Proposer des changements via l'Agent Inbox. Par défaut, les changements proposés par l'agent attendent dans ton Agent Inbox, avec les valeurs actuelles et proposées côte à côte, et c'est toi qui approuves ce qui part en ligne. Chaque lancement et chaque changement atterrit dans l'History, les changements réversibles peuvent être annulés, et des permissions par compte décident ce que les agents peuvent faire.
- Dupliquer des campagnes, ad sets et annonces comme le fait Ads Manager, ou dupliquer par Post ID pour garder les likes et commentaires d'une annonce.
Comme les builds sont partagés, tu peux préparer les médias dans l'uploader web, transmettre la référence du build à un agent pour le copywriting ou les paramètres d'ad set, et ouvrir le lien dans ton navigateur pour tout vérifier avant la création des annonces.
Ads Uploader coûte 59 $/mois à prix fixe avec des comptes publicitaires illimités. L'accès MCP est disponible sur les plans payants et ne fait pas partie de l'essai gratuit de 7 jours de l'app web.
Si tu construis plutôt ta propre intégration, le reste de ce guide couvre comment obtenir, vérifier et protéger un token toi-même.
Comment obtenir un access token Facebook dans Graph API Explorer
Le Graph API Explorer est le moyen le plus rapide d'obtenir un token pour tester. Il te faut un compte développeur Meta, une app Meta avec la Marketing API ajoutée via ses cas d'usage, et un profil Facebook ayant accès au compte publicitaire.
- Ouvre Graph API Explorer et choisis ton app dans le menu Meta App. Il ne liste que les apps où tu es admin, développeur ou testeur.
- Dans User or Page, choisis User Token.
- Sous Permissions, ajoute seulement ce dont tu as besoin :
ads_readpour le reporting,ads_managementsi tu vas créer ou modifier quelque chose, etbusiness_managementseulement si l'outil doit lister des assets business. - Clique sur Generate Access Token et valide la fenêtre de connexion Facebook.
- Teste-le avec
me?fields=id,name, puisme/adaccounts?fields=id,name,account_statuspour confirmer que les comptes publicitaires attendus reviennent bien.
Ce token dure une heure ou deux. Pour l'étendre à environ 60 jours, échange-le contre un token longue durée. Les développeurs font ça avec un appel côté serveur qui inclut l'app secret, et l'Access Token Debugger a historiquement proposé un bouton Extend Access Token pour les tokens utilisateur éligibles. Tu ne peux cependant pas prolonger un token déjà expiré. La règle de Meta est que tu dois repasser par la connexion et repartir d'un token courte durée tout frais.
Un token Explorer convient pour vérifier qu'un appel fonctionne. Ce n'est pas le bon identifiant pour la production. Il appartient à une seule personne, donc son changement de mot de passe, sa déconnexion ou son départ emporte ton reporting avec lui.
Vous hésitez à brancher l’IA directement sur Meta ?
Ads Uploader est apprécié par les media buyers exigeants et les agences, qui lui confient le lancement de centaines de milliers de publicités Meta chaque mois.
Voir le MCP pour Meta AdsSans carte bancaire • Essai gratuit de 7 jours
Comment obtenir un access token d'utilisateur système pour la Marketing API
Pour tout ce qui tourne sans surveillance, utilise un utilisateur système. Un utilisateur système est une identité non humaine qui vit dans ton portfolio business, donc son token n'est lié à la connexion Facebook de personne. Meta décrit les tokens d'utilisateur système comme permettant à une app d'« effectuer des actions programmatiques et automatisées sur des objets Ad ou des Pages sans nécessiter d'intervention d'un utilisateur de l'app ni de ré-authentification ».
Commence par choisir le rôle. Les utilisateurs système Employee ne peuvent atteindre que les assets que tu leur assignes un par un. Les utilisateurs système Admin obtiennent par défaut tout ce qui appartient au portfolio business ou qui lui est partagé. Meta conseille d'utiliser des utilisateurs système ordinaires (Employee) pour l'accès aux assets, et une entreprise ne peut avoir qu'un seul utilisateur système Admin, donc choisis Employee sauf raison précise de faire autrement.
Ensuite, dans Meta Business Suite :
- Va dans Business Settings > Users > System Users et clique sur Add.
- Donne-lui un nom descriptif, comme « Reporting Warehouse » ou « Ads CLI », et choisis le rôle Employee.
- Sous Apps, assigne l'utilisateur système à ton app Meta. L'app et l'utilisateur système doivent appartenir au même business.
- Assigne les assets que l'outil va toucher : chaque compte publicitaire qu'il gère, plus les Pages, datasets (pixels) et catalogues dont il a besoin.
- Retourne sur l'utilisateur système, clique sur Generate Token, sélectionne l'app et choisis une expiration.
- Coche seulement les permissions dont la tâche a besoin, puis génère le token.
- Copie-le directement dans les paramètres sécurisés de l'outil ou ton gestionnaire de secrets. Traite-le comme quelque chose que tu ne verras qu'une seule fois.
- Colle-le dans l'Access Token Debugger pour confirmer le type, les scopes et l'expiration, puis lance un appel en lecture seule avant d'autoriser la moindre écriture.
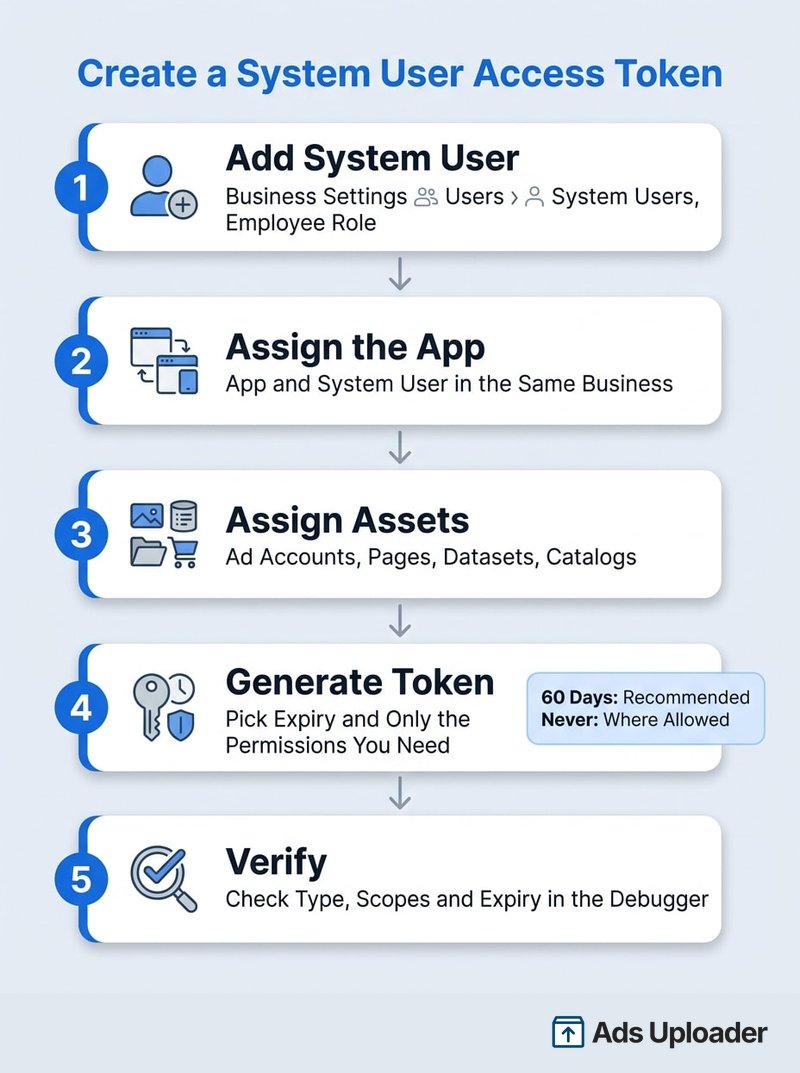
Côté expiration, le guide de Meta sur les tokens d'utilisateur système recommande désormais des tokens de 60 jours et indique que « toutes les intégrations devraient adopter des tokens expirants ». Une option sans expiration est encore proposée à de nombreuses entreprises, mais certaines sont tenues d'utiliser des tokens expirants. Un token de 60 jours peut être renouvelé tant qu'il est encore valide, donc tu peux le faire tourner sans interruption : renouvelle, déploie le nouveau token, puis révoque l'ancien.
Il y a aussi des limites sur le nombre que tu peux créer. Avec un Limited Access à la Marketing API, une entreprise obtient un utilisateur système ordinaire. Le Full Access fait passer cette limite à 10. Les agences qui travaillent sur des comptes publicitaires clients ont aussi besoin que le client partage ces comptes avec le business de l'agence, et l'app a besoin de l'Advanced Access aux permissions ads via l'App Review.
Si tu configures ça pour l'outil en ligne de commande de Meta, notre guide approfondi du Meta Ads CLI liste les scopes exacts et les variables d'environnement attendues.
Token utilisateur vs token d'utilisateur système
| Token utilisateur | Token d'utilisateur système | |
|---|---|---|
| Ce qu'il représente | Un vrai utilisateur Facebook | Ton portfolio business |
| Où l'obtenir | Facebook Login ou Graph API Explorer | Business Settings, sous System Users |
| Durée de vie | 1 à 2 heures, ou environ 60 jours une fois prolongé | 60 jours (renouvelable) ou n'expire jamais |
| Casse quand | Cette personne se déconnecte, change de mot de passe, retire l'app ou perd l'accès | L'utilisateur système, l'app ou l'assignation d'asset est retirée, ou le token est révoqué |
| Idéal pour | Les outils où les gens se connectent de façon interactive | Les scripts planifiés, l'automatisation serveur à serveur, l'Ads CLI |
| Accès aux comptes publicitaires | Tout ce que cette personne peut atteindre, dans la limite des permissions accordées | Seulement les assets assignés (Employee) ou tout le portfolio (Admin) |
La différence pratique apparaît quand quelqu'un quitte l'entreprise. Un job de reporting construit sur le token personnel d'un media buyer s'arrête le jour où son accès est retiré. Un utilisateur système continue de fonctionner parce qu'il ne lui a jamais appartenu.
Comment vérifier un token dans l'Access Token Debugger de Facebook
L'Access Token Debugger de Meta répond à « ce token est-il correct ? » en une étape. Colle le token, clique sur Debug et lis les champs :
- App ID : l'app pour laquelle le token a été émis. Si ce n'est pas l'app que ton outil utilise, tu as le mauvais token.
- Type : User, Page, App ou System User. Un token User dans un job nocturne est un problème qui n'attend que de se produire.
- Valid : si Meta l'accepte actuellement.
- Expires : quand le token lui-même arrête de fonctionner. « Never » veut dire aucune expiration programmée, pas qu'il ne peut pas être révoqué.
- Data Access Expires : un compteur séparé de 90 jours sur la lecture des données utilisateur après la dernière activité de la personne. Meta en exempte les permissions ads principales (
ads_read,ads_management,business_managementet les principales permissions ads de Page), donc ça mord rarement les outils ads. - Scopes : les permissions réellement accordées. Les gens peuvent en refuser certaines pendant la connexion, donc cette liste peut être plus courte que ce que tu as demandé.
- Granular Scopes : à quelles Pages ou assets précis une permission s'applique. C'est là que tu repères un token qui a la bonne permission mais pas pour l'asset qui échoue.
Ne colle de tokens que dans le debugger de Meta lui-même. Un « vérificateur de token » tiers n'est qu'un endroit de plus où ton identifiant se retrouve copié.
Combien de temps dure un access token Facebook ?
Voici les durées de vie documentées :
- Token utilisateur courte durée : environ une à deux heures.
- Token utilisateur longue durée : environ 60 jours.
- Token Page issu d'un token utilisateur longue durée : pas d'expiration fixe.
- Token d'utilisateur système : 60 jours depuis la génération ou le renouvellement, ou n'expire jamais là où Meta l'autorise.
L'avertissement de Meta lui-même vaut la peine d'être répété : « Ne dépends pas du fait que ces durées de vie restent les mêmes. » Elles peuvent changer sans préavis, et les tokens peuvent mourir avant l'heure.
Pourquoi mon access token Facebook a-t-il expiré ?
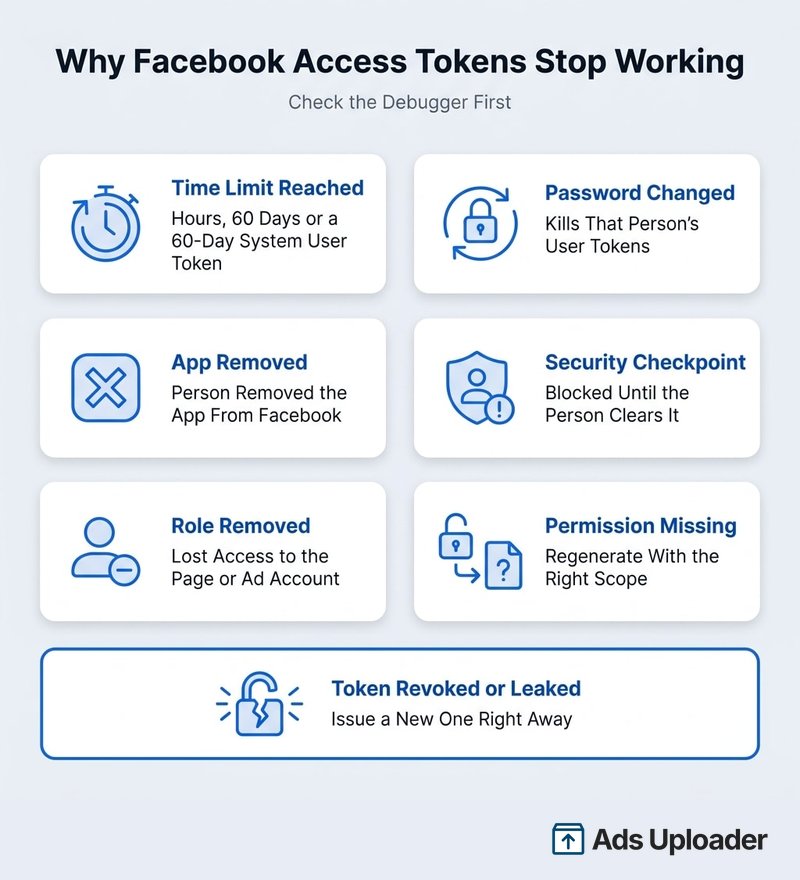
Si un token s'est arrêté avant sa date d'expiration, c'est généralement pour une de ces raisons :
| Ce qui s'est passé | Ce que ça fait | La solution |
|---|---|---|
| Le temps est écoulé | Le token courte durée (heures), longue durée (60 jours) ou d'utilisateur système (60 jours) a expiré | Génère-en un nouveau, ou renouvelle les tokens d'utilisateur système avant le jour 60 |
| La personne a changé son mot de passe Facebook ou s'est déconnectée | Invalide immédiatement ses tokens utilisateur | Elle se reconnecte et tu remplaces le token |
| L'app a été retirée de ses paramètres Facebook | Le token arrête d'autoriser | Reconnecte-toi via la connexion de l'outil |
| Facebook a soumis le compte à un checkpoint de sécurité | Le token est bloqué jusqu'à résolution | La personne se connecte à Facebook et le résout |
| Quelqu'un a perdu son rôle sur la Page ou le compte publicitaire | Les appels vers cet asset échouent, même si le token semble valide | Restaure le rôle ou l'assignation dans Business Settings |
| Une permission a été retirée ou jamais accordée | Des actions spécifiques échouent avec des erreurs de permission | Régénère avec la permission manquante |
| Le token a été révoqué ou a fuité | Meta ou un admin l'a invalidé | Émets un nouveau token et trouve où il a fuité |
Meta ne te prévient pas quand un token devient invalide. Ton outil le découvre quand un appel échoue, généralement avec l'erreur 190 pour un token expiré ou invalide. C'est pourquoi Meta recommande de vérifier la validité du token au moins une fois par jour pour tout ce qui tourne sans surveillance.
Garde ton access token Facebook en sécurité
Un token avec ads_management peut créer, modifier et mettre en pause des campagnes sur chaque compte qu'il atteint. La règle de Meta est que les access tokens sont sensibles et doivent rester confidentiels.
- Ne colle jamais un token dans un chat, un prompt ou un ticket. Ça inclut les assistants IA, les fichiers
CLAUDE.md, Slack, l'email, les tableurs, les captures d'écran et les enregistrements d'écran. Une fois qu'un token est dans une conversation, tu ne contrôles plus qui le voit. - Stocke-le comme variable d'environnement ou dans un gestionnaire de secrets, pas dans du code ou une commande que tu tapes. Garde les fichiers
.envhors du version control. - Utilise le privilège minimal qui fait le travail.
ads_readpour le reporting,ads_managementseulement quand l'outil écrit. Assigne seulement les comptes publicitaires dont il a besoin. - Un utilisateur système par outil. Un token séparé pour le reporting, pour le CLI et pour chaque automatisation permet de révoquer facilement l'un sans casser les autres. Des tokens séparés n'achètent cependant pas de capacité API supplémentaire : la plupart des limites de Meta s'attachent à l'app et au compte publicitaire, comme l'explique notre guide sur les rate limits de l'API Meta Ads.
- Préfère les tokens de 60 jours et fais-les tourner. Un token qui expire limite les dégâts s'il fuite.
- Évite les extensions de navigateur qui récupèrent des tokens depuis tes cookies. Meta a documenté de faux outils ads et des extensions malveillantes utilisés pour détourner des sessions et lancer des annonces non autorisées.
- Révoque en cas d'exposition. Si un token se retrouve où il ne devrait pas, révoque-le et émets-en un nouveau immédiatement.
Tokens avec l'Ads CLI et l'Ads MCP de Meta
L'Ads CLI de Meta tourne sur ta machine sans que personne ne se connecte, donc il a besoin d'un token. Le guide de configuration de Meta indique : « Ads CLI requiert un access token d'utilisateur système pour s'authentifier à des fins d'accès programmatique. » Tu le génères dans Business Settings et le passes via une variable d'environnement.
Le serveur Ads MCP de Meta est l'option gratuite et first-party. Ajouté à une app de chat comme connecteur, il te connecte avec Facebook Login for Business, sans aucune app développeur ni token à copier. Les développeurs peuvent aussi connecter leur propre app Meta et passer un token, dans ce cas le guide de configuration de l'Ads MCP de Meta exige la permission ads_mcp_management plus ads_read ou ads_management, et n'accepte que les tokens d'utilisateur système issus d'utilisateurs système au rôle Employee. Ses forces sont l'étendue : catalogues, pixels et datasets, tests A/B et lift, benchmarks et Opportunity Score. Meta l'active compte publicitaire par compte publicitaire, et ses outils de création fonctionnent un objet par appel.
Notre comparatif Meta Ads MCP vs CLI couvre quand utiliser chacun, et le guide de configuration du Meta Ads MCP détaille la connexion au serveur de Meta. Pour peser toutes les options côte à côte, consulte notre comparatif des meilleurs serveurs Meta Ads MCP.
Offrez un Filet de Sécurité à Votre Agent IA
Lancez sur tous vos comptes clients avec un MCP et une CLI conçus pour les media buyers exigeants et les agences.
Voir le MCP pour Meta AdsSans carte bancaire • Essai gratuit de 7 jours
Questions fréquentes
Comment obtenir un access token Facebook pour la Marketing API ?
Pour un test rapide, ouvre Graph API Explorer, sélectionne ton app Meta, choisis User Token, ajoute ads_read ou ads_management et clique sur Generate Access Token. Pour tout ce qui tourne sans surveillance, crée un utilisateur système Employee dans Business Settings, assigne-lui l'app et tes comptes publicitaires, puis clique sur Generate Token. Si tu as seulement besoin qu'un agent IA ou qu'un CLI travaille avec tes annonces, un outil comme Ads Uploader qui gère la connexion à Meta fait que tu ne manipules jamais de token.
Puis-je obtenir un access token Facebook qui n'expire jamais ?
Oui, sous conditions. Les tokens d'utilisateur système peuvent être générés sans expiration là où Meta l'autorise, et un Page token dérivé d'un token utilisateur longue durée n'a pas de date de fin fixe. Les deux peuvent tout de même être révoqués ou invalidés, et Meta recommande désormais des tokens d'utilisateur système de 60 jours que tu renouvelles. Certaines entreprises sont tenues de les utiliser.
Quelle est la différence entre Graph API Explorer et l'Access Token Debugger ?
Graph API Explorer crée des tokens de test utilisateur et Page, et envoie des requêtes API avec eux. L'Access Token Debugger inspecte un token que tu as déjà : quelle app l'a émis, son type, s'il est valide, quand il expire et quelles permissions et assets il couvre. Utilise Explorer pour créer un token et le Debugger pour en diagnostiquer un.
De quelles permissions un token ads Facebook a-t-il besoin ?
Utilise ads_read pour le reporting et ads_management quand l'outil crée ou modifie des campagnes. Ajoute business_management seulement si l'outil doit lister ou gérer des assets business, et des permissions Page seulement pour le travail dépendant d'une Page. Le Ads MCP de Meta a aussi besoin de ads_mcp_management. Les comptes clients ont besoin de l'Advanced Access à ces permissions via l'App Review.
Est-il sûr de partager un access token Facebook ?
Non. Meta traite les access tokens comme confidentiels, et quiconque détient un token valide peut agir, dans la limite de ses permissions, sur les assets qu'il atteint. Ne donne un token qu'au service qui l'utilise, via ses paramètres sécurisés ou un gestionnaire de secrets. Ne l'envoie jamais dans un chat, un email, un ticket de support, une capture d'écran ou un prompt IA.
Quelle est la différence entre un token utilisateur et un token d'utilisateur système ?
Un token utilisateur représente une vraie personne et provient de Facebook Login ou de Graph API Explorer, donc il casse quand cette personne se déconnecte, change de mot de passe ou perd l'accès. Un token d'utilisateur système appartient à ton portfolio business, est conçu pour l'automatisation et dure 60 jours ou n'expire jamais, donc il survit aux changements de personnel.
Conclusion
Un access token Facebook est une petite chaîne de caractères qui porte beaucoup de responsabilité. Obtiens le bon type et les bonnes permissions une fois, et ton reporting et ton automatisation continuent de fonctionner sans que personne n'ait à les surveiller.
Les points clés à retenir :
- Fais correspondre le token à la tâche. Des tokens utilisateur pour les outils où les gens se connectent, des tokens d'utilisateur système pour tout ce qui tourne seul.
- Par défaut, utilise un utilisateur système Employee avec seulement les comptes publicitaires et permissions dont l'outil a besoin.
- Attends-toi à ce que les tokens prennent fin. Prévois une rotation à 60 jours, et vérifie d'abord le Debugger quand quelque chose casse.
- Garde les tokens hors des chats et des prompts. Variables d'environnement et gestionnaires de secrets, jamais une conversation.
- Évite le token quand tu peux. Un outil qui garde sa propre connexion Meta approuvée, comme le MCP et le CLI d'Ads Uploader, permet à ton agent de lire, lancer et proposer des changements sans qu'un token Meta n'atteigne jamais ton chat.
Ta prochaine étape : ouvre l'Access Token Debugger, colle le token que tes outils actuels utilisent, et vérifie son type, son expiration et ses scopes. Si un job planifié tourne sur le token personnel de quelqu'un, fais-le basculer vers un utilisateur système avant qu'il ne casse.