Ein Facebook Access Token ist ein undurchsichtiges Credential, das Metas Graph API und Marketing API mitteilt, welche App, Person, Page oder welcher System User eine Anfrage stellt, und wozu diese Identität berechtigt ist. Es wird ausgestellt, nachdem jemand einer App Berechtigungen wie ads_read oder ads_management erteilt hat, und wird mit jedem Call mitgeschickt. User Tokens gelten ein bis zwei Stunden, oder etwa 60 Tage nach einer Verlängerung; System User Tokens gelten 60 Tage oder laufen nie ab. Die richtige Art zu wählen hält Ads-Tools verbunden.
Jedes Reporting-Dashboard, jedes Marketing-API-Skript und jeder KI-Agent, der deine Werbekonten anfasst, läuft auf einem Facebook Access Token. Wenn das Token die falsche Art ist, die falschen Berechtigungen hat oder still abstirbt, hört das Tool auf zu funktionieren, meist an einem Montagmorgen, wenn der Kundenreport fällig ist.
Meta dokumentiert Tokens gründlich, aber die Regeln sind über mehrere Entwicklerseiten verteilt, die für Leute geschrieben sind, die Facebook Login in Apps einbauen. Media Buyer und Agency Ops Leads brauchen eine engere Antwort: Welches Token braucht mein Tool, wie bekomme ich es, wie lange hält es, und warum hat es aufgehört zu funktionieren?
Dieser Guide beantwortet diese Fragen für die Ads-Arbeit. Er behandelt die Token-Arten und welche Ads-Tools welche nutzen, wie du KI-Agenten und die Kommandozeile mit deinen Werbekonten verbindest, ohne überhaupt ein Token anzufassen, und, für alle, die ihre eigene Integration bauen, wie du ein Token in Graph API Explorer und als System User bekommst, den Access Token Debugger liest und verhinderst, dass Tokens vorzeitig ablaufen. Wir verbinden uns jeden Tag mit der Marketing API, um Ads in großen Mengen zu launchen, also stammt der Rat aus der Praxis, abgeglichen mit Metas aktueller Dokumentation.
Was ist ein Facebook Access Token?
Ein Facebook Access Token (auch Meta Access Token oder Graph API Access Token genannt) ist eine lange Zeichenfolge, die identifiziert, wer Metas APIs aufruft. Metas Dokumentation zu Access Tokens beschreibt es als „eine undurchsichtige Zeichenfolge, die einen User, eine App oder eine Facebook Page identifiziert“, die außerdem festhält, wann es abläuft und welche App es generiert hat.
Stell es dir eher als unterschriebenen Erlaubnisschein vor als als Passwort. Es trägt drei Dinge:
- Eine Identität: eine Person, eine Page, eine App oder ein System User.
- Eine ausstellende App: die Meta-Entwickler-App, für die das Token erstellt wurde.
- Scopes: die erteilten Berechtigungen, etwa
ads_readfür Reporting oderads_managementfür das Erstellen und Bearbeiten von Kampagnen.
Ein Token allein garantiert noch keinen Zugriff. Damit ein Ads-Request erfolgreich ist, muss das Token gültig sein, die richtige Berechtigung tragen, von einer App stammen, die diese Berechtigung nutzen darf, und zu einer Identität gehören, der das Werbekonto zugewiesen wurde. Die meisten „Die API ist kaputt“-Momente sind einer dieser vier Punkte, der nicht passt.
Tokens sind der Weg, auf dem jedes Tool die Werbeseite der Graph API erreicht. Unser Guide zur Meta Marketing API behandelt die API selbst: Access Levels, App Review, Rate Limits und Versionen.
Facebook-Access-Token-Arten
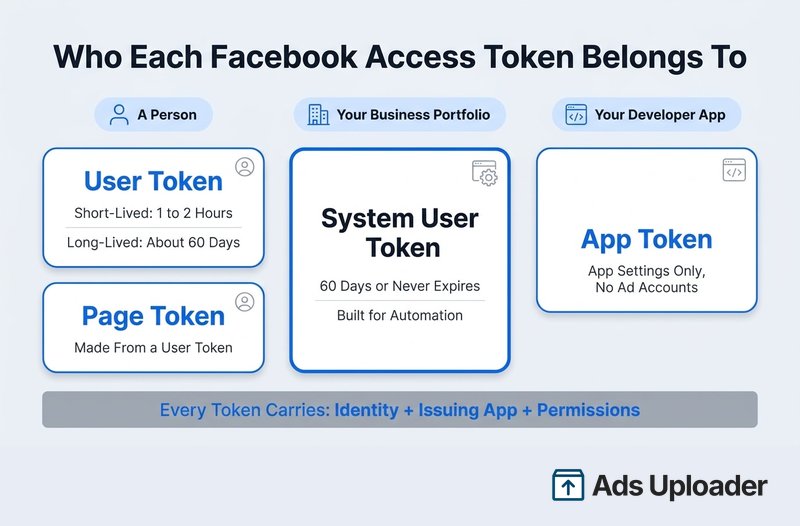
Meta stellt fünf Arten von Token aus. Ads-Teams haben meist mit zwei davon zu tun: User Tokens und System User Tokens.
| Token-Art | Wie du es bekommst | Wie lange es gilt | Wofür es ist |
|---|---|---|---|
| User (kurzlebig) | Facebook Login oder Graph API Explorer | Etwa 1 bis 2 Stunden | Testen und Tauschen gegen ein langlebiges Token |
| User (langlebig) | Tausch eines kurzlebigen Tokens auf einem Server | Etwa 60 Tage | Tools, in die sich eine Person einloggt |
| Page | Angefordert mit einem User Token, das eine Rolle auf der Page hat | Kein festes Ablaufdatum, wenn aus einem langlebigen User Token erstellt | Als Facebook Page handeln |
| System User | Business Settings in deinem Business-Portfolio | 60 Tage oder läuft nie ab | Unbeaufsichtigte Automatisierung, Skripte, Server-zu-Server-Arbeit |
| App | Deine App-ID plus App Secret, serverseitig | Keine feste Lebensdauer | App-Einstellungen und Token-Inspektion, kein Zugriff auf Werbekonten |
Es gibt außerdem ein Client Token, das eine App innerhalb von Mobil- oder Desktop-Software identifiziert. Meta sagt, es sei nicht geheim, und es könne kein Werbekonto erreichen.
Welches Token jedes Ads-Tool braucht
| Tool oder Aufgabe | Welches Token es nutzt |
|---|---|
| Ads Uploader Web-App, CLI und MCP | Keines zum Anfassen: Verbinde Meta einmal, dann melde dich mit deinem Ads Uploader Konto an |
| Einen Call in Graph API Explorer testen | Kurzlebiges User Token |
| Ein Reporting-Connector, in den du dich mit Facebook einloggst | User Token aus dem Sign-in-Flow des Connectors |
| Nächtliches Reporting-Skript oder Data-Warehouse-Sync | Employee System User Token mit ads_read |
| Deine eigene Kampagnenautomatisierung | Employee System User Token mit ads_management |
| Metas Ads CLI | System User Token (Admin oder Employee) |
| Metas Ads MCP | Anmeldung mit Facebook Login for Business, oder User Token bzw. Employee System User Token deiner eigenen App |
Das Muster ist einfach. Wenn sich eine Person über einen Browser anmeldet, kümmert sich das Tool um das Credential. Wenn etwas, das du gebaut hast, nach Zeitplan oder von einem Terminal ohne jemanden vor Ort läuft, braucht es ein System User Token. Und wenn das Tool seine eigene genehmigte Verbindung zu Meta hält, wie Ads Uploader es tut, gibt es auf deiner Seite überhaupt kein Meta-Token.
KI-Agenten mit Meta Ads verbinden, ohne Tokens anzufassen
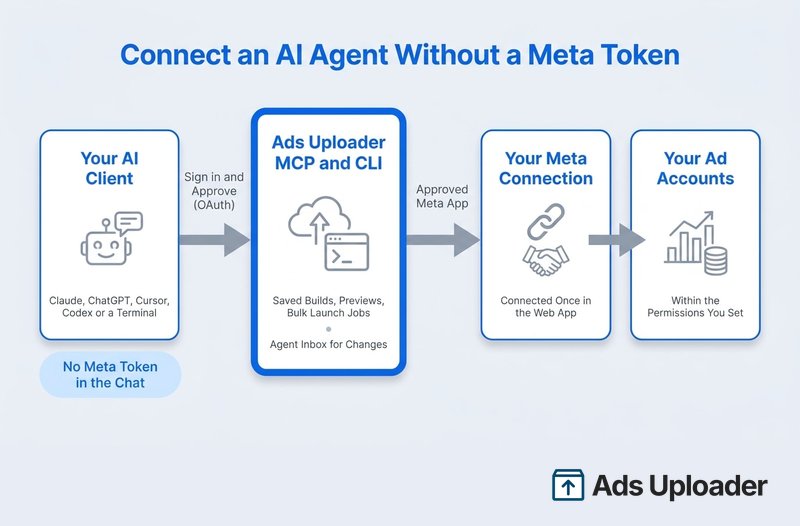
Die meisten Media Buyer, die nach Access Tokens suchen, wollen gar kein Token. Sie wollen, dass Claude, ChatGPT, Cursor, Codex oder ein Skript Ads liest und launcht, und das Token ist das Hindernis. Alles, was später in diesem Guide kommt (Entwickler-Apps, System User, der Debugger, die 60-Tage-Rotation), ist die Arbeit, die du übernimmst, wenn du diese Verbindung selbst baust.
Ads Uploader ist eine genehmigte Meta-App. Du verbindest dein Meta-Konto einmal mit der Web-App, und das CLI und der MCP-Server nutzen dieselbe Verbindung, also gibt es keine Entwickler-App, keinen System User, kein App Review und kein Meta-Token, das du irgendwo einfügen musst. Es gibt auch kein Rollout-Gate pro Werbekonto: Wenn ein Werbekonto in der Web-App funktioniert, kann dein Agent es erreichen, innerhalb der Berechtigungen, die du festlegst.
So verbindest du dich
- Chat-Apps (Claude, ChatGPT, Cursor, Codex): Füge
https://adsuploader.com/api/mcpals Custom Connector hinzu, schließe den Ads Uploader Sign-in und den Consent-Screen in deinem Browser ab, und bitte den Agenten dann, deine Werbekonten aufzulisten, um zu prüfen, ob es funktioniert. - Claude Code und andere Coding-Agenten: Führe
claude mcp add --transport http ads-uploader https://adsuploader.com/api/mcpaus, oder füge dieselbe URL als Remote-MCP-Server hinzu, und schließe den Browser-Sign-in ab. - Kommandozeile: Installiere mit
npm install -g @adsuploader/cli, und führe dannads loginaus, was dich über deinen Browser anmeldet. Ein lokaler MCP-Server (ads-mcp) nutzt denselben Login, wenn ein Agent Dateien direkt von deiner Festplatte hochladen muss.
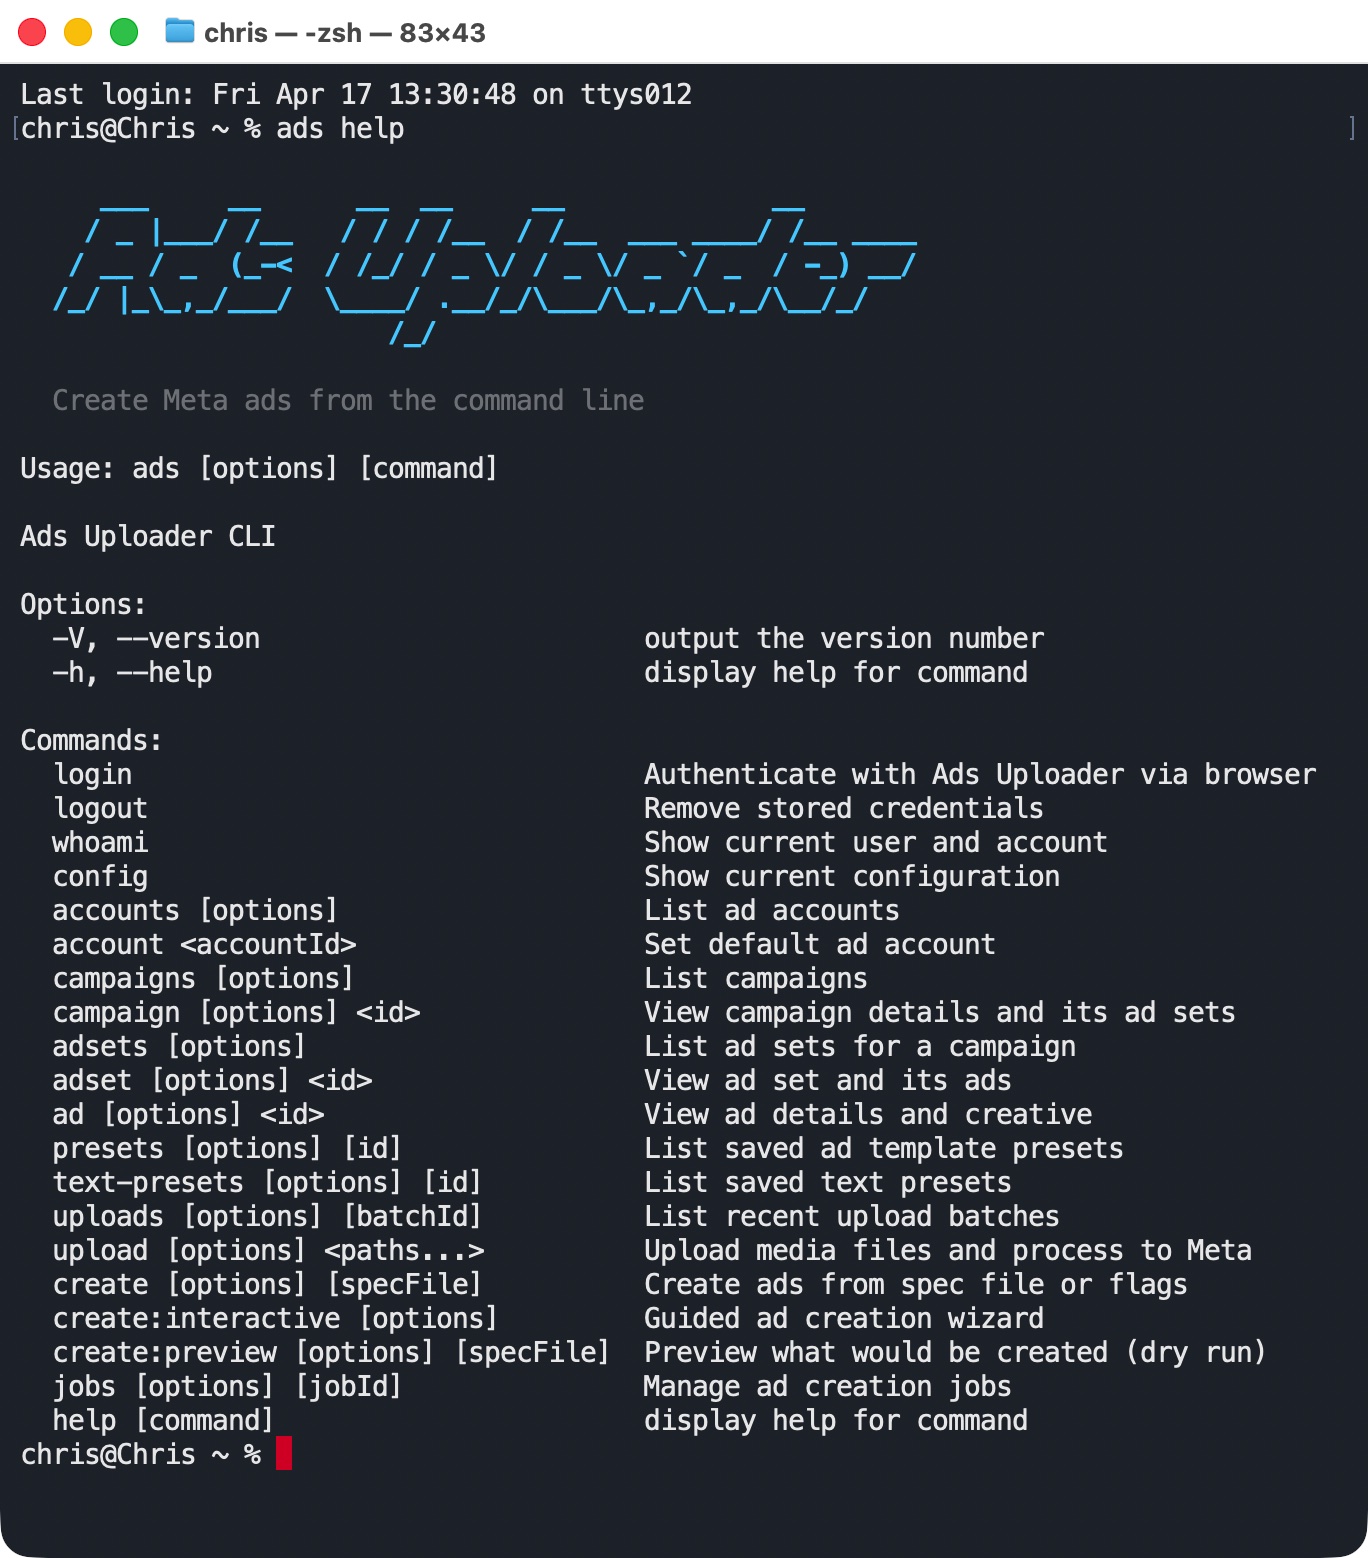
Der gehostete Server meldet dich mit OAuth an. Der Access Token, den er ausstellt, gilt eine Stunde, und in Apps, die Refresh Tokens unterstützen, erneuert er sich im Hintergrund für bis zu 30 Tage. Dieses Token ist ein Ads-Uploader-Credential, das auf dein Konto beschränkt ist, und es bringt nie ein Meta Access Token in deinen Chat.
Was dein Agent tun kann, sobald er verbunden ist
- In großen Mengen launchen aus gespeicherten Builds und Presets, mit 4:5- und 9:16-Placement-Pairing, eigenen Ad-Namen und Duplicate-Launch-Schutz. Der Agent zeigt zuerst eine Vorschau von genau dem, was erstellt wird, und der Launch läuft als Job auf Ads Uploaders Servern, den er nachverfolgen kann.
- Performance lesen mit Breakdowns, Zeitraumvergleichen und einfachen Kennzahlen wie Purchases, Cost per Lead und ROAS, den Kampagnen-Zustand prüfen und Insights über bis zu 5 Werbekonten in einem Call abrufen.
- Änderungen über das Agent Inbox vorschlagen. Standardmäßig warten die vom Agenten vorgeschlagenen Änderungen in deinem Agent Inbox, mit dem aktuellen und dem vorgeschlagenen Wert nebeneinander, und du genehmigst, was live geht. Jeder Launch und jede Änderung landet in History, reversible Änderungen lassen sich zurücknehmen, und kontobezogene Berechtigungen entscheiden, was Agenten dürfen.
- Duplizieren von Kampagnen, Ad Sets und Ads so, wie Ads Manager es tut, oder duplizieren nach Post ID, um die Likes und Kommentare einer Ad zu behalten.
Weil Builds geteilt werden, kannst du Media im Web-Uploader einrichten, die Build-Referenz einem Agenten für Copy oder Ad-Set-Einstellungen übergeben und den Link in deinem Browser öffnen, um alles zu prüfen, bevor irgendeine Ad erstellt wird.
Ads Uploader kostet $59/Monat pauschal mit unbegrenzten Werbekonten. MCP-Zugriff ist in kostenpflichtigen Plänen enthalten und nicht Teil der 7-Tage-Trial der Web-App.
Wenn du stattdessen deine eigene Integration baust, deckt der Rest dieses Guides ab, wie du selbst ein Token bekommst, prüfst und schützt.
So bekommst du ein Facebook Access Token in Graph API Explorer
Der Graph API Explorer ist der schnellste Weg, ein Token zum Testen zu bekommen. Du brauchst ein Meta-Entwicklerkonto, eine Meta-App, der die Marketing API über ihre Use Cases hinzugefügt wurde, und ein Facebook-Profil mit Zugriff auf das Werbekonto.
- Öffne Graph API Explorer und wähle deine App im Menü Meta App. Es listet nur Apps, in denen du Admin, Developer oder Tester bist.
- Wähle unter User or Page die Option User Token.
- Füge unter Permissions nur hinzu, was du brauchst:
ads_readfür Reporting,ads_management, wenn du etwas erstellst oder bearbeitest, undbusiness_managementnur, wenn das Tool Business-Assets auflisten muss. - Klicke auf Generate Access Token und bestätige den Facebook-Login-Dialog.
- Teste es mit
me?fields=id,name, dann mitme/adaccounts?fields=id,name,account_status, um zu bestätigen, dass die erwarteten Werbekonten zurückkommen.
Dieses Token gilt eine oder zwei Stunden. Um es auf etwa 60 Tage zu verlängern, tauschst du es gegen ein langlebiges Token. Entwickler machen das mit einem serverseitigen Call, der das App Secret enthält, und der Access Token Debugger hat in der Vergangenheit einen Extend Access Token-Button für geeignete User Tokens angeboten. Ein Token, das schon abgelaufen ist, lässt sich allerdings nicht verlängern. Metas Regel ist, dass du den Login erneut durchläufst und mit einem frischen kurzlebigen Token neu startest.
Ein Explorer-Token eignet sich gut, um zu prüfen, ob ein Call funktioniert. Für Produktion ist es das falsche Credential. Es gehört einer einzelnen Person, also reißt ihr Passwortwechsel, Logout oder Abgang dein Reporting mit sich.
Bedenken, KI direkt mit Meta zu verbinden?
Ads Uploader wird von Power-Media-Buyern und Agenturen geschätzt und jeden Monat mit dem Launch von Hunderttausenden Meta-Anzeigen betraut.
Zum MCP für Meta AdsKeine Kreditkarte nötig • 7 Tage kostenlos testen
So bekommst du ein System-User-Access-Token für die Marketing API
Für alles, was unbeaufsichtigt läuft, nutze einen System User. Ein System User ist eine nicht-menschliche Identität, die in deinem Business-Portfolio lebt, sein Token ist also an kein Facebook-Login einer Person gebunden. Meta beschreibt System User Tokens so, dass sie einer App erlauben, „programmatische, automatisierte Aktionen auf Ad-Objekten oder Pages auszuführen, ohne Eingabe von einem App-User oder erneute Authentifizierung zu benötigen“.
Wähle zuerst die Rolle. Employee System User können nur auf Assets zugreifen, die du ihnen einzeln zuweist. Admin System User bekommen standardmäßig alles, was dem Business-Portfolio gehört oder mit ihm geteilt wurde. Meta empfiehlt, für Asset-Zugriff reguläre (Employee) System User zu nutzen, und ein Business kann nur einen Admin System User haben, wähle also Employee, außer du hast einen bestimmten Grund, es nicht zu tun.
Dann, in der Meta Business Suite:
- Gehe zu Business Settings > Users > System Users und klicke auf Add.
- Gib ihm einen beschreibenden Namen, etwa „Reporting Warehouse“ oder „Ads CLI“, und wähle die Rolle Employee.
- Weise den System User unter Apps deiner Meta-App zu. Die App und der System User müssen demselben Business gehören.
- Weise die Assets zu, die das Tool anfassen wird: jedes Werbekonto, das es verwaltet, plus alle Pages, Datasets (Pixel) und Kataloge, die es braucht.
- Klicke zurück beim System User auf Generate Token, wähle die App und lege ein Ablaufdatum fest.
- Hake nur die Berechtigungen an, die die Aufgabe braucht, und generiere dann das Token.
- Kopiere es direkt in die sicheren Einstellungen des Tools oder deinen Secrets Manager. Behandle es als etwas, das du nur einmal sehen wirst.
- Füge es in den Access Token Debugger ein, um Typ, Scopes und Ablaufdatum zu bestätigen, und führe dann einen Read-only-Call aus, bevor du Schreibvorgänge zulässt.
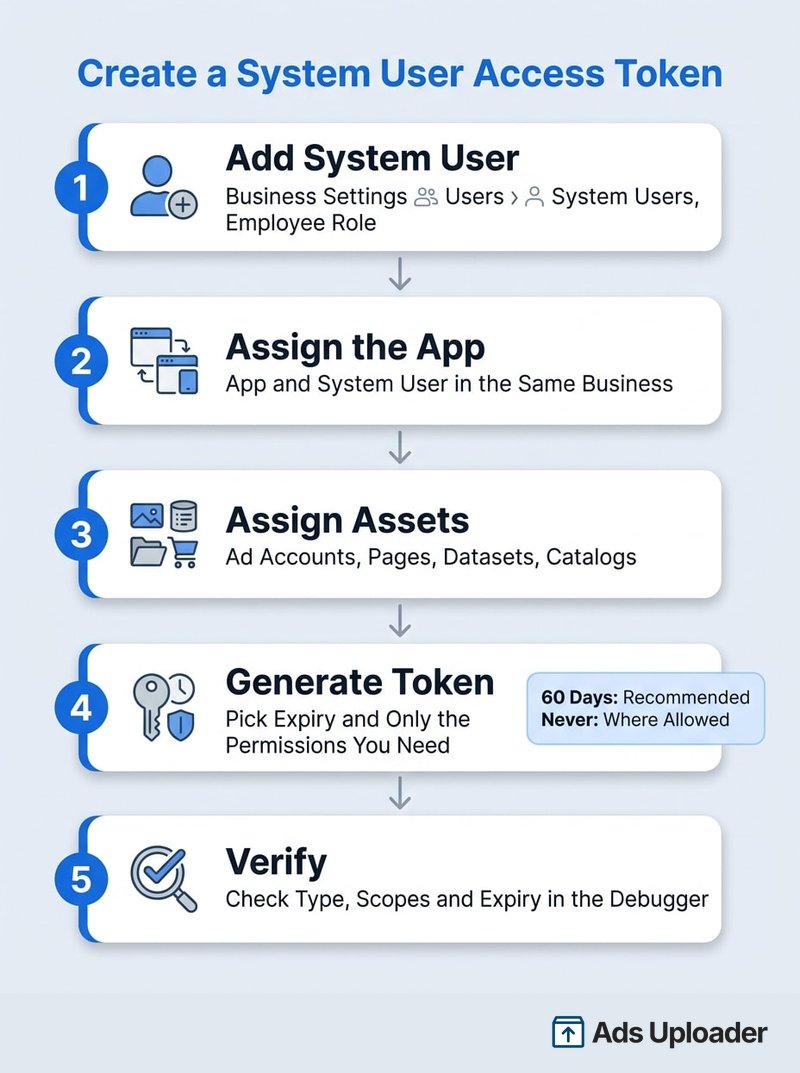
Bei Ablauf empfiehlt Metas System-User-Token-Guide inzwischen 60-Tage-Tokens und sagt: „Alle Integrationen sollten ablaufende Tokens einsetzen.“ Eine nie ablaufende Option wird vielen Unternehmen weiterhin angeboten, aber manche sind verpflichtet, ablaufende Tokens zu nutzen. Ein 60-Tage-Token lässt sich erneuern, während es noch gültig ist, du kannst es also ohne Ausfallzeit rotieren: erneuern, das neue Token ausrollen, dann das alte widerrufen.
Es gibt auch Grenzen, wie viele du erstellen kannst. Mit Limited Access zur Marketing API bekommt ein Business einen regulären System User. Full Access erhöht das auf 10. Agenturen, die an Kundenwerbekonten arbeiten, brauchen außerdem, dass der Kunde diese Konten mit dem Business der Agentur teilt, und die App braucht Advanced Access für die Ads-Berechtigungen über App Review.
Wenn du das für Metas Kommandozeilen-Tool einrichtest, listet unser Meta Ads CLI Deep Dive die genauen Scopes und Umgebungsvariablen auf, die es erwartet.
User Token vs. System User Token
| User Token | System User Token | |
|---|---|---|
| Wen es repräsentiert | Einen echten Facebook-User | Dein Business-Portfolio |
| Wo du es bekommst | Facebook Login oder Graph API Explorer | Business Settings, unter System Users |
| Lebensdauer | 1 bis 2 Stunden, oder etwa 60 Tage nach Verlängerung | 60 Tage (erneuerbar) oder läuft nie ab |
| Bricht, wenn | Diese Person sich abmeldet, ihr Passwort ändert, die App entfernt oder den Zugriff verliert | Der System User, die App oder die Asset-Zuweisung entfernt wird, oder das Token widerrufen wird |
| Am besten für | Tools, in die sich Personen interaktiv einloggen | Geplante Skripte, Server-zu-Server-Automatisierung, das Ads CLI |
| Werbekonto-Zugriff | Alles, was diese Person erreichen kann, innerhalb der erteilten Berechtigungen | Nur zugewiesene Assets (Employee) oder alles im Portfolio (Admin) |
Der praktische Unterschied zeigt sich, wenn jemand geht. Ein Reporting-Job, der auf dem persönlichen Token eines Media Buyers aufbaut, stoppt an dem Tag, an dem sein Zugriff entzogen wird. Ein System User läuft weiter, weil er ihm nie gehört hat.
So prüfst du ein Token im Facebook Access Token Debugger
Metas Access Token Debugger beantwortet „ist dieses Token okay?“ in einem Schritt. Füge das Token ein, klicke auf Debug und lies die Felder:
- App ID: die App, für die das Token ausgestellt wurde. Wenn es nicht die App ist, die dein Tool nutzt, hast du das falsche Token.
- Type: User, Page, App oder System User. Ein User Token in einem nächtlichen Job ist ein Problem, das nur auf seinen Auftritt wartet.
- Valid: ob Meta es aktuell akzeptiert.
- Expires: wann das Token selbst aufhört zu funktionieren. „Never“ bedeutet kein geplantes Ablaufdatum, nicht, dass es sich nicht widerrufen lässt.
- Data Access Expires: eine separate 90-Tage-Uhr für das Lesen von Userdaten, nachdem die Person zuletzt aktiv war. Meta nimmt die zentralen Ads-Berechtigungen (
ads_read,ads_management,business_managementund die wichtigsten Page-Ads-Berechtigungen) davon aus, deshalb betrifft es Ads-Tools selten. - Scopes: die tatsächlich erteilten Berechtigungen. Personen können beim Login manche ablehnen, diese Liste kann also kürzer sein als das, was du angefordert hast.
- Granular Scopes: für welche spezifischen Pages oder Assets eine Berechtigung gilt. Hier entdeckst du ein Token, das die richtige Berechtigung hat, aber nicht für das Asset, das fehlschlägt.
Füge Tokens nur in Metas eigenen Debugger ein. Ein „Token Checker“ eines Drittanbieters ist nur eine weitere Stelle, an der dein Credential kopiert wird.
Wie lange gilt ein Facebook Access Token?
Hier sind die dokumentierten Lebensdauern:
- Kurzlebiges User Token: etwa ein bis zwei Stunden.
- Langlebiges User Token: etwa 60 Tage.
- Page Token aus einem langlebigen User Token: kein festes Ablaufdatum.
- System User Token: 60 Tage ab Generierung oder Erneuerung, oder läuft nie ab, wo Meta das zulässt.
Metas eigener Vorbehalt ist es wert, wiederholt zu werden: „Verlasse dich nicht darauf, dass diese Lebensdauern gleich bleiben.“ Sie können sich ohne Vorwarnung ändern, und Tokens können vorzeitig absterben.
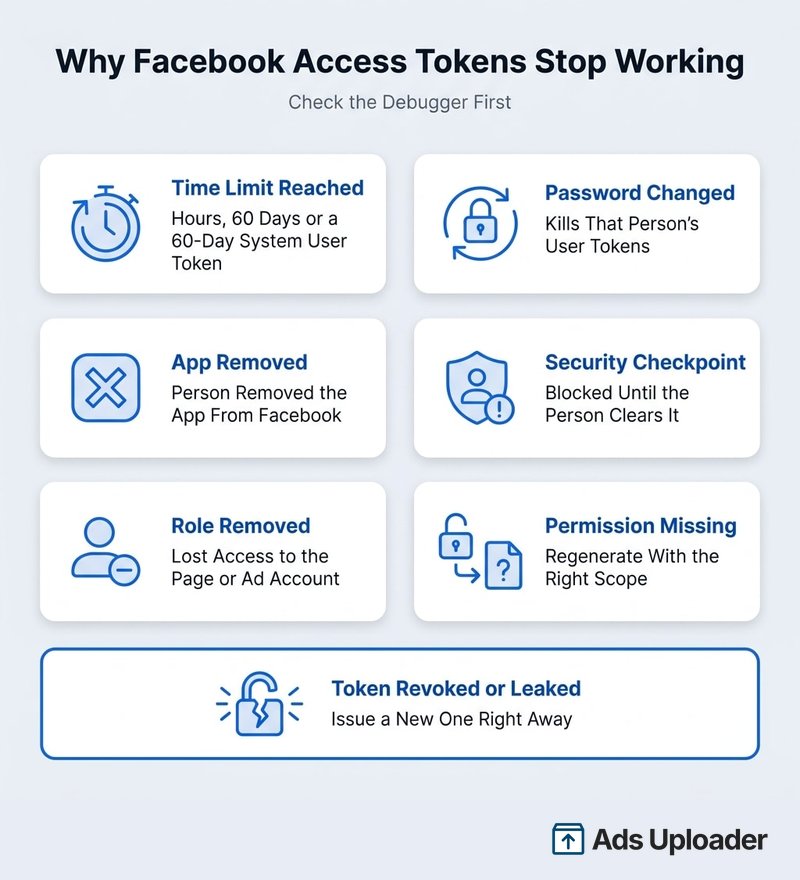
Warum ist mein Facebook Access Token abgelaufen?
Wenn ein Token vor seinem Ablaufdatum aufgehört hat zu funktionieren, ist meist einer dieser Gründe die Ursache:
| Was passiert ist | Was es bewirkt | Die Lösung |
|---|---|---|
| Die Zeit lief ab | Kurzlebiges (Stunden), langlebiges (60 Tage) oder 60-Tage-System-User-Token ist abgelaufen | Generiere ein neues, oder erneuere System User Tokens vor Tag 60 |
| Die Person hat ihr Facebook-Passwort geändert oder sich abgemeldet | Macht ihre User Tokens sofort ungültig | Sie meldet sich erneut an und du ersetzt das Token |
| Die App wurde aus ihren Facebook-Einstellungen entfernt | Token autorisiert nicht mehr | Erneut verbinden über den Sign-in des Tools |
| Facebook hat das Konto durch einen Security Checkpoint geschickt | Token blockiert, bis er geklärt ist | Die Person loggt sich bei Facebook ein und löst es |
| Jemand hat seine Rolle auf der Page oder dem Werbekonto verloren | Calls an dieses Asset schlagen fehl, selbst wenn das Token gültig aussieht | Die Rolle oder Zuweisung in Business Settings wiederherstellen |
| Eine Berechtigung wurde entfernt oder nie erteilt | Bestimmte Aktionen schlagen mit Berechtigungsfehlern fehl | Mit der fehlenden Berechtigung neu generieren |
| Das Token wurde widerrufen oder ist geleakt | Meta oder ein Admin hat es ungültig gemacht | Ein neues Token ausstellen und finden, wo es geleakt ist |
Meta benachrichtigt dich nicht, wenn ein Token ungültig wird. Dein Tool merkt es, wenn ein Call fehlschlägt, meist mit Error 190 für ein abgelaufenes oder ungültiges Token. Deshalb empfiehlt Meta, die Token-Gültigkeit mindestens täglich zu prüfen, für alles, was unbeaufsichtigt läuft.
Halte dein Facebook Access Token sicher
Ein Token mit ads_management kann Kampagnen auf jedem Konto, das es erreicht, erstellen, bearbeiten und pausieren. Metas Regel ist, dass Access Tokens sensibel sind und vertraulich bleiben müssen.
- Füge nie ein Token in einen Chat, Prompt oder ein Ticket ein. Das schließt KI-Assistenten,
CLAUDE.md-Dateien, Slack, E-Mail, Spreadsheets, Screenshots und Screen Recordings ein. Sobald ein Token in einem Transcript steht, kontrollierst du nicht mehr, wer es sieht. - Speichere es als Umgebungsvariable oder in einem Secrets Manager, nicht im Code oder einem Befehl, den du eintippst. Halte
.env-Dateien aus der Versionskontrolle heraus. - Nutze das geringste Privileg, das die Aufgabe erfüllt.
ads_readfür Reporting,ads_managementnur, wenn das Tool schreibt. Weise nur die Werbekonten zu, die es braucht. - Ein System User pro Tool. Ein separates Token für Reporting, für das CLI und für jede Automatisierung macht es einfach, eines zu widerrufen, ohne den Rest zu brechen. Separate Tokens kaufen dir allerdings keine zusätzliche API-Kapazität: Die meisten Limits von Meta hängen an der App und dem Werbekonto, wie unser Guide zu den Meta Ads API Rate Limits erklärt.
- Bevorzuge 60-Tage-Tokens und rotiere sie. Ein Token, das abläuft, begrenzt den Schaden, wenn es leakt.
- Vermeide Browser-Erweiterungen, die Tokens aus deinen Cookies ziehen. Meta hat gefälschte Ad-Tools und bösartige Erweiterungen dokumentiert, die genutzt werden, um Sessions zu entführen und nicht autorisierte Ads zu schalten.
- Widerrufe bei Exposition. Wenn ein Token irgendwo landet, wo es nicht hingehört, widerrufe es und stelle sofort ein neues aus.
Tokens mit Metas Ads CLI und Ads MCP
Metas Ads CLI läuft auf deinem Rechner, ohne dass sich jemand anmeldet, es braucht also ein Token. Metas Setup-Guide sagt: „Ads CLI braucht ein System-User-Access-Token, um sich für programmatischen Zugriff zu authentifizieren.“ Du generierst es in Business Settings und übergibst es über eine Umgebungsvariable.
Metas Ads MCP Server ist die kostenlose First-Party-Option. Als Connector zu einer Chat-App hinzugefügt, meldet er dich mit Facebook Login for Business an, ohne Entwickler-App oder Token zum Kopieren. Entwickler können auch ihre eigene Meta-App verbinden und ein Token übergeben, in diesem Fall braucht Metas Ads MCP Setup-Guide die Berechtigung ads_mcp_management plus ads_read oder ads_management, und akzeptiert nur System User Tokens von System Usern mit der Rolle Employee. Seine Stärken sind die Breite: Kataloge, Pixel und Datasets, A/B- und Lift-Tests, Benchmarks und Opportunity Score. Meta schaltet ihn Werbekonto für Werbekonto frei, und seine Erstellungs-Tools arbeiten mit einem Objekt pro Call.
Unser Vergleich Meta Ads MCP vs CLI behandelt, wann du welches nutzt, und der Meta Ads MCP Setup-Guide führt dich durch die Verbindung mit Metas Server. Um alle Optionen nebeneinander abzuwägen, sieh dir unseren Überblick der besten Meta Ads MCP Server an.
Gib deinem KI-Agenten ein Sicherheitsnetz
Launche über alle Kundenkonten hinweg, mit einem MCP und CLI für Power-Media-Buyer und Agenturen.
Zum MCP für Meta AdsKeine Kreditkarte nötig • 7 Tage kostenlos testen
Häufig gestellte Fragen
Wie bekomme ich einen Facebook Access Token für die Marketing API?
Für einen schnellen Test öffne Graph API Explorer, wähle deine Meta-App, wähle User Token, füge ads_read oder ads_management hinzu und klicke auf Generate Access Token. Für alles, was unbeaufsichtigt läuft, erstelle einen Employee System User in Business Settings, weise ihm die App und deine Werbekonten zu und klicke dann auf Generate Token. Wenn du nur willst, dass ein KI-Agent oder ein CLI mit deinen Ads arbeitet, sorgt ein Tool wie Ads Uploader, das die Meta-Verbindung verwaltet, dafür, dass du nie ein Token in die Hand nimmst.
Kann ich einen Facebook Access Token bekommen, der nie abläuft?
Ja, mit Einschränkungen. System User Tokens lassen sich ohne Ablaufdatum generieren, wo Meta das zulässt, und ein Page Token, das von einem langlebigen User Token abgeleitet wurde, hat kein festes Enddatum. Beide lassen sich trotzdem widerrufen oder ungültig machen, und Meta empfiehlt inzwischen 60-Tage-System-User-Tokens, die du erneuerst. Manche Unternehmen sind dazu verpflichtet, diese zu nutzen.
Was ist der Unterschied zwischen Graph API Explorer und dem Access Token Debugger?
Graph API Explorer erstellt Test-User- und Page-Tokens und sendet mit ihnen API-Requests. Der Access Token Debugger untersucht ein Token, das du schon hast: welche App es ausgestellt hat, welchen Typ es hat, ob es gültig ist, wann es abläuft und welche Berechtigungen und Assets es abdeckt. Nutze Explorer, um ein Token zu erstellen, und den Debugger, um eines zu diagnostizieren.
Welche Berechtigungen braucht ein Facebook-Ads-Token?
Nutze ads_read für Reporting und ads_management, wenn das Tool Kampagnen erstellt oder bearbeitet. Füge business_management nur hinzu, wenn das Tool Business-Assets auflisten oder verwalten muss, und Page-Berechtigungen nur für Page-abhängige Arbeit. Metas Ads MCP braucht außerdem ads_mcp_management. Kundenkonten brauchen Advanced Access für diese Berechtigungen über App Review.
Ist es sicher, einen Facebook Access Token zu teilen?
Nein. Meta behandelt Access Tokens als vertraulich, und jeder, der ein gültiges Token besitzt, kann innerhalb seiner Berechtigungen auf den Assets handeln, die es erreicht. Gib ein Token nur dem Dienst, der es nutzt, über dessen sichere Einstellungen oder einen Secrets Manager. Schicke nie eines per Chat, E-Mail, Support-Ticket, Screenshot oder KI-Prompt.
Was ist der Unterschied zwischen einem User Token und einem System User Token?
Ein User Token repräsentiert eine echte Person und stammt von Facebook Login oder Graph API Explorer, also bricht es, wenn diese Person sich abmeldet, ihr Passwort ändert oder den Zugriff verliert. Ein System User Token gehört zu deinem Business-Portfolio, ist für Automatisierung gebaut und gilt 60 Tage oder läuft nie ab, also überlebt es Personalwechsel.
Fazit
Ein Facebook Access Token ist eine kleine Zeichenfolge, die eine große Verantwortung trägt. Bekommst du Art und Berechtigungen einmal richtig, laufen dein Reporting und deine Automatisierung weiter, ohne dass jemand sie babysitten muss.
Die wichtigsten Erkenntnisse:
- Passe das Token an die Aufgabe an. User Tokens für Tools, in die sich Personen einloggen, System User Tokens für alles, was von selbst läuft.
- Nutze standardmäßig einen Employee System User mit nur den Werbekonten und Berechtigungen, die das Tool braucht.
- Erwarte, dass Tokens enden. Plane eine 60-Tage-Rotation ein, und prüfe zuerst den Debugger, wenn etwas kaputtgeht.
- Halte Tokens aus Chats und Prompts heraus. Umgebungsvariablen und Secrets Manager, niemals ein Transcript.
- Überspringe das Token, wenn du kannst. Ein Tool, das seine eigene genehmigte Meta-Verbindung hält, wie Ads Uploaders MCP und CLI, lässt deinen Agenten lesen, launchen und Änderungen vorschlagen, ohne dass je ein Meta-Token in deinen Chat gelangt.
Dein nächster Schritt: Öffne den Access Token Debugger, füge das Token ein, das deine aktuellen Tools nutzen, und prüfe seinen Typ, sein Ablaufdatum und seine Scopes. Wenn ein geplanter Job auf dem persönlichen User Token einer Person läuft, verschiebe ihn auf einen System User, bevor es kaputtgeht.